Thanox 深度解析:一款系统管理工具是怎么做到"管"起整台安卓的
Thanox 是什么
Thanox 是一款跑在已 root 安卓设备上的系统级管理工具。它能干的事很多——拦截应用之间偷偷的后台启动、息屏后自动清理不允许常驻的进程、给每个应用分配独立的虚拟身份(假 IMEI、假 Android ID)、通过一套规则引擎根据时间/位置/前台应用自动触发动作。如果只用一句话概括它的定位:它是安卓开放生态里,用户拿回设备控制权的最后一道防线。
普通用户接触到的是 Thanox 的面板界面——一个分模块的设置列表,每个模块一个总开关,每个应用一行可以单独授权。但界面之下,Thanox 的核心完全不是界面层面的东西。它的每个功能几乎都依赖于在系统的关键节点"插"上自己的逻辑——hook 住 ActivityManagerService、hook 住 TelephonyManager、hook 住 Activity 生命周期回调。这是它跟市面上绝大多数"清理工具"、"隐私保护工具"最本质的区别:那些工具在应用层"提醒"或"引导"用户关闭权限,Thanox 在系统层直接拦截或伪造调用。
安装
Thanox 只针对安卓平台,当前版本 8.9,安装包 20MB 左右。安装的前提条件是设备已获取 root 权限,并且安装了 Magisk 或同类的 root 管理器。Thanox 的系统级 hook 需要把自己的 Framework 服务注入到 system_server 进程里——这一步没有 root 做不到。
安装流程跟普通 APK 一样,Thanox下载 后点击安装即可。但首次启动会比普通应用多几步:Thanox 会请求 root 授权,然后引导用户开启「Thanox 框架服务」——这一步需要在 Magisk 的模块设置里启用 Thanox 模块并重启设备。重启之后,Thanox 的 hook 才真正生效。
几个容易踩的坑:旧版本残留可能导致 hook 冲突,建议卸载旧版再装新版;部分国产 ROM(MIUI、ColorOS)自带的安全管家会和 Thanox 的后台启动拦截打架,开了 Thanox 之后最好把 ROM 自带的同类功能关掉;如果设备上还有其他 Xposed 模块也在 hook ActivityManagerService,需要逐个排查冲突,Thanox 文档里明确提到了这一点。
为什么 Thanox 能"管"起整台安卓
我第一次打开 Thanox 的功能列表时最惊讶的不是功能多,而是覆盖面广。后台启动拦截管的是"谁能拉起谁",运行时清理管的是"后台谁能活下来",身份隐匿管的是"每个应用看到的我是谁",情景模式管的是"在什么条件下做什么动作"——四个功能横跨了 Android Framework 的四个不同层面。但它们背后共享一套核心机制:在 system_server 进程里 hook 关键方法,在调用链中间插入自己的判断逻辑。
Framework hook 架构:比你想象的更底层
Thanox 的核心架构可以用一句话概括:它在 ActivityManagerService 等系统服务的关键方法入口处,插入了自己的拦截器链。每当一个应用请求启动另一个应用、请求读取设备标识、或者从后台被拉起时,请求不会直接到达系统服务,而是先经过 Thanox 的 hook—— Thanox 先跑自己的规则,再决定是放行还是拦截,或者干脆伪造一个返回值。
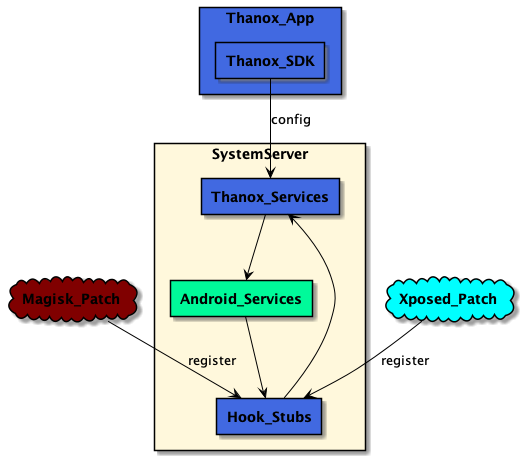
以后台启动拦截为例。当应用 A 调用 startActivity() 试图拉起应用 B 时,这个调用最终会到达 ActivityManagerService 的对应方法。Thanox 在 system_server 进程里 hook 了这个方法,在真正执行启动之前,先查一遍用户的拦截配置——如果应用 B 被关掉了后台启动开关,Thanox 直接抛一个安全异常让启动请求失败;如果没有配置,放行。然后 Thanox 会在启动记录里写入这次判断的原因,方便用户事后排查。
身份隐匿的原理类似。当应用调用 TelephonyManager.getImei() 想读设备 IMEI 时,Thanox hook 了这个方法——不是不让它调用,而是让它"调用成功但拿到的是假值"。用户在隐匿模板里填的虚拟 IMEI、虚拟 Android ID,Thanox 在 hook 的返回值里直接替换掉真实值返回给应用。从应用的角度看,调用完全正常,只是拿到的数据是 Thanox 伪造的。
这个设计的巧妙之处在于:hook 粒度决定了功能覆盖面,而 Thanox 选择的 hook 点是 Android Framework 里最核心的那些枢纽方法。拦一个点,就能覆盖所有应用的同类请求——这也是它能同时管住后台启动、后台运行、身份隐匿三件事的原因。
决策模型:规则引擎还是硬编码?
如果 Thanox 的所有拦截判断都是硬编码,那它只能做有限的几件事。但它引入了情景模式模块,等于把"要不要拦"这个决策权交给了用户写的规则。
情景模式是一套基于 MVEL 表达式的规则引擎。用户可以写这样的规则:当 activityResumed == true && componentNameAsShortString == "某广告页" 时,执行 ui.findAndClickViewByText("跳过")—— Thanox 把这些表达式编译后挂到对应的事件监听器上,事件触发时实时求值、执行 action。规则引擎本身不做任何系统调用,所有的系统能力——杀进程、改设置、点击 UI——都由 Thanox 预注册的 handle 提供。
这种"事件 → 条件表达式 → action 方法调用"的模型有三个好处:一是扩展性好,新增一个触发条件或 action 只需要在引擎里注册一个新 handle,不用改上层逻辑;二是用户可定制,懂一点表达式语法的用户能写出非常复杂的自动化场景(比如地图 app 切前台自动开 GPS、退出自动关);三是和硬编码功能解耦——后台启动拦截、运行时清理这些基础功能仍然在 hook 层硬编码,保证性能和稳定性,情景模式只处理需要灵活决策的场景。
一套设计的代价
Thanox 这套 Framework hook 的设计不是没有代价的,而且代价不小。
第一个代价是性能敏感。hook 层的代码跑在 system_server 进程里,是整个系统最核心的进程——任何延迟都会传导到每个应用的启动、每个进程的创建。Thanox 显然意识到了这一点,从它对默认策略的选择就能看出来:后台启动默认全放行(不是默认全拦截)、运行时清理需要用户手动开启总开关、身份隐匿需要用户显式给每个应用分配模板。这些默认策略的本质是把 hook 的运行时开销降到最低,只在用户明确要求时才介入。
第二个代价是兼容性问题。ROM 厂商会修改 Framework——小米的 MIUI、OPPO 的 ColorOS、华为的 HarmonyOS,对 ActivityManagerService 的改动各有各的路子。Thanox 能做的是覆盖最常见的 AOSP 方法签名,但 ROM 特有的改动容易导致 hook 失效甚至 system_server 崩溃。Thanox 的版本更新日志里经常能看到"修复 XX ROM 上的 hook 失效"这类条目,这是 Framework 级工具的宿命。
第三个代价是root 依赖。Thanox 没有 root 根本跑不起来——Framework hook 必须在 system_server 注入代码,这一步非 root 不可。随着 Android 的安全加固(Treble、SELinux 加强),root 的门槛也越来越高,Thanox 的用户池客观上在缩小。这不是 Thanox 自己能解决的问题,是整个安卓生态安全趋势的副产品。
它适合谁,不适合谁
Thanox 适合两类人:一类是折腾党,喜欢挖系统的边界、写情景模式规则、跟应用斗智斗勇;另一类是隐私敏感的普通用户,想对每个应用独立设置"能不能后台起来"、"能不能读到我的 IMEI"这类粒度的权限,而不是用一个"允许/拒绝"粗暴二选一。
不适合的也有两类:完全不想折腾的用户(装好 root 就不想动手机的,Thanox 的学习曲线会劝退),以及极度依赖 App 推送的重度用户(微信退后台杀进程这类规则会直接导致消息收不到,而 Thanox 默认不会帮你区分哪些 app 的长连接不能杀)。
小结
Thanox 的核心设计理念可以浓缩成一句话:在 Framework 层提供一套可编程的拦截和伪造能力,让用户拿回对设备底层调用链的控制权。这个定位让它跟市面上绝大多数"系统工具"形成了清晰的分层——后者在应用层做优化,Thanox 在系统层做仲裁。
它的 hook 架构、规则引擎、以及对默认策略的克制选择,是一套在性能、兼容性、扩展性之间做过权衡的设计。代价也很透明:性能敏感、ROM 兼容问题、root 依赖。但对于那些确实需要粒度更细的系统控制的用户来说,这些代价是值得的——毕竟安卓生态真正让人无力的地方,往往不是应用不听话,而是我们连它在后台偷偷做什么都不知道。 Thanox 做的就是把那层"不知道"变成"可以管"。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。