Guise 深度盤點:一款 Xposed 模組如何把裝置擬態做到自洽
Guise 是什麼
Guise官網 介紹的 Reborn 版本是一款針對 Android 系統的 Xposed 模組工具,核心職責是在應用程式讀取裝置資訊時,攔截並返回你配置好的偽造值。它可以讓某款遊戲以為自己跑在一台旗艦處理器的手機上,從而解鎖高幀率模式;也可以隱藏真實的 IMEI、序列號與 Android ID,降低應用追蹤你的能力。
與市面上零散的「應用變數」類工具不同,Guise 從設計之初就是按完整裝置檔案的思路運作——你不是逐個欄位零散修改,而是先選擇或建立一份裝置檔案,Guise 讓 Build 類、系統屬性層、GPU 資訊、電話 API 等多個通道同時從這份檔案取值。這種自洽機制是它能對抗現代指紋識別 SDK 的關鍵。
安裝
Guise 本身只是一個 APK 模組,但它的運行依賴 LSPosed 框架——後者需要 Root 權限。這是兩層不同的東西:Guise 不要求 Root,LSPosed 要求。安裝流程分兩步:先搞定框架,再裝模組。
LSPosed 安裝(Magisk + Zygisk 路徑,最常見):設備已通過 Magisk Root 後,在 Magisk 設定中開啟 Zygisk 開關,從 LSPosed 官方發布頁下載對應架構的 Zygisk-LSPosed Magisk 模組 zip,進入 Magisk 模組管理頁本地安裝並重啟。重啟後應用抽屜會出現 LSPosed 管理器圖示,打開確認框架狀態顯示「已啟用」即可。
Guise APK 安裝與啟用:從 Guise下載 頁面獲取最新版 Guise APK 直接安裝,然後打開 LSPosed 管理器進入模組頁,勾選 Guise 並在作用域中選擇你要 Hook 的應用(遊戲、社交 App 等)。接著在 Guise 內建立或導入裝置檔案,重新打開目標應用即可生效。常見坑點:LSPosed 框架未啟用時,Guise 介面會顯示「Xposed service 連線失敗」,此時檢查框架安裝與作用域設定即可。
能力盤點:八個通道與一個靈魂
八個核心 Hook 通道
Guise 當前覆蓋 8 個主要通道,外加 2 個需手動開啟的進階通道,基本涵蓋了應用讀取裝置資訊的所有常見路徑:
Java Build 類是最基礎也是最常用的一層,覆蓋品牌(BRAND)、製造商(MANUFACTURER)、型號(MODEL)、裝置代號(DEVICE)、產品代號(PRODUCT)、主板代號(BOARD)、硬體代號(HARDWARE)、指紋(FINGERPRINT)、構建 ID(ID)以及 BUILD.VERSION 的版本號與 SDK 級別。
SystemProperties 層是最容易被忽略的一層。很多應用的完整性檢查根本不讀 Java Build 類,而是直接 SystemProperties.get("ro.product.model") 這種系統屬性鍵。Guise 覆蓋了 23 個 ro.* 構建相關鍵,包括 ro.product.brand、ro.product.model、ro.build.fingerprint、ro.build.version.release 等——傳統改機工具只 Hook Java 層而漏掉這一層,導致指紋 SDK 同時讀兩邊時發現矛盾、直接標記可疑環境。
Build.getSerial() 自 Android 8 起 Build.SERIAL 常量恒為 UNKNOWN,真正會被呼叫的是 Build.getSerial() 方法,Guise 專門 Hook 這個入口返回配置好的序列號。
Settings.Secure 覆蓋 ANDROID_ID(SSAID),雖然 Android 10 之後按應用簽名隔離,但應用仍可通過多種入口讀取。
GPU 資訊通過 GLES20 API 讀取 GL_VENDOR 和 GL_RENDERER,直接暴露真實晶片型號——同一 SoC 的机型共享這些值,Guise 按裝置檔案裡的 SoC 自動匹配對應 GPU 值。
電話 API 覆蓋 IMEI / MEID(通過 Luhn 校驗合成)以及 getImei(int) 全部重載、getPrimaryImei 和 getDeviceId。
Wi-Fi MAC 返回合法的本地管理單播地址。
自洽檔案機制:解決跨通道矛盾
這是 Guise 與「應用變數」之類的傳統工具本質不同的地方。
現代應用完整性與反作弊 SDK 不會只查一個 Build.MODEL,它會從多個獨立通道同時讀取裝置資訊再交叉比對——Java Build 類、系統屬性、GPU、編解碼器、指紋……只要其中兩個通道返回的值對不上,SDK 根本不需要判定你是真是假,只要偵測到矛盾點就可以標記為可疑環境。
傳統工具的典型失敗場景:你在 Build.MODEL 那欄填了「Pixel 7」但 GPU Renderer 沒改還是真機的 Mali-G52,屬性層 ro.product.model 也沒改還是 Redmi Note 10——三處矛盾一目了然。
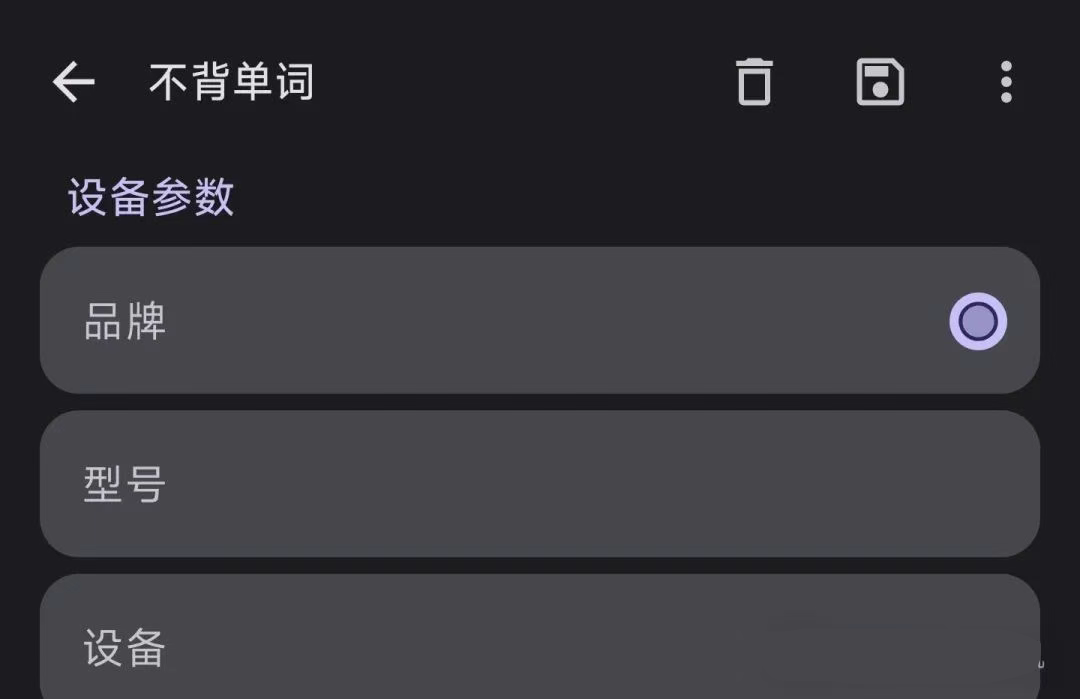
Guise 的完整檔案思路讓這些通道由同一份資料生成:選「小米 11」後品牌、型號、裝置代號、產品、主板一起變;指紋由這些值自動拼接不可能衝突;GPU 和編解碼器廠商前綴根據檔案裡的 SoC 自動匹配;23 個 ro.* 鍵從同一份檔案同步。你不是逐欄拼貼,而是選一份檔案、所有通道一起對齊。
兩個進階開關與邊界
Guise 還有兩個需要手動開啟的進階通道:編解碼器廠商前綴(過濾 c2.mtk.、c2.qti.、c2.google. 這樣的晶片識別前綴)和螢幕密度 DPI。兩者都做成開關是有原因的——編解碼器列表只能過濾不能增加,隱藏後可能讓目標應用找不到需要的解碼器導致影片播放異常;修改 DPI 會改變應用的控件佈局,容易出現半改狀態。
Guise 不做的事也需要明確:內核 SoC(/sys/devices/soc0/machine)是物理事實,Java 層 Hook 不到;記憶體、ABI、核心數、主頻同理;IP 定位是網路側服務推斷,與裝置資訊層無關;DRM 硬體保護內容的截圖繞過只清 FLAG_SECURE,不保證繞過硬體保護;不擴大作用域到整個系統,只為目標應用 Hook。
短板與邊界
客觀說來,Guise 也有明顯的侷限。首先它依賴 Xposed 框架與 Root,這對絕大多數普通使用者來說是一道不可逾越的門檻——Google Play Protect 會標記解鎖 Bootloader 的設備,部分應用(銀行、支付)在 Root 環境下直接拒絕運行。
其次,指紋識別技術在持續進化。越來越多 SDK 開始讀取內核層資訊、系統屬性之外的文件系統特徵、甚至通過側通道(timing attack)驗證 Build 類返回值是否在合理範圍內。Guise 能覆蓋 Java 層能觸及的所有路徑,但物理事實(SoC、核心數、記憶體)無法通過 Hook 改變。
最後,Android 版本更新會持續帶來新的 API 行為變化與安全限制。Guise 目前支援 Android 8~17,但每個大版本都需要跟進驗證,某些欄位在新版本上可能被系統標記為唯讀或直接移除。
什麼樣的人該用它
手機發燒友與極客:願意折騰 Root 與 Magisk,把裝置擬態當成一種技術玩具——這是 Guise 的原生用戶群,他們懂跨通道矛盾為什麼重要、知道哪些遊戲在哪些 SoC 上會解鎖高幀率模式,也能接受 Xposed 框架帶來的系統不穩定風險。
遊戲愛好者追求性能解鎖:部分手機廠商會根據型號或 SoC 對遊戲做幀率限制,透過 Guise 偽造為更高階的裝置型號,可以繞過這種人工閾值。這類用戶通常只 Hook 特定幾款遊戲,作用域設定精確、系統風險可控。
注重隱私的普通用戶:不想讓每個 App 都讀取你的真實 IMEI、序列號和 Android ID,透過 Guise 為不同 App 分配獨立的偽造識別碼,可以大幅降低追蹤交叉比對的能力。這類場景不需要玩轉裝置檔案的全部功能,只要導入一份通用檔案、把敏感欄位改掉即可。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。