Okta Verify 七年迭代:從六位碼到 FastPass 的認證器進化史
Okta Verify 是什麼
Okta Verify 是 Okta 公司出品的企業級多因素認證(MFA)應用。簡單說,當你登入公司或學校由 Okta 保護的系統時,它負責「確認這次登入真的是你本人」——密碼證明「你知道密碼」,它證明「你手裡有這台註冊過的設備」——兩樣都對,登入才放行。
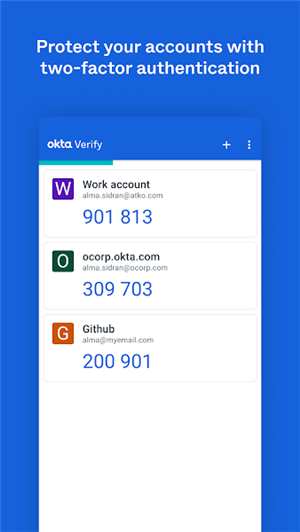
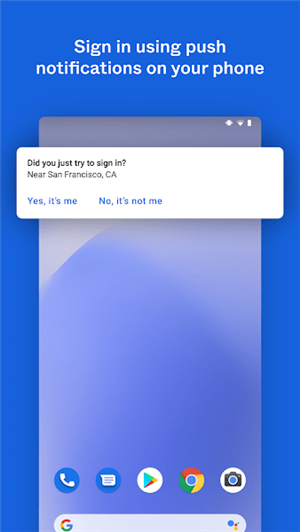
作為一款安卓應用,它的核心功能清晰:生成每 30 秒刷新一次的六位動態碼、接收登入請求的推送通知並一鍵批准、給第三方網站(GitHub、Google 等)產生兩步驗證碼。但真正讓它從眾多認證器中脫穎而出的,是它後期推出的 Okta FastPass——組織開通後,用戶可以直接跳過密碼登入,實現真正的免密碼體驗。
安裝
Okta Verify 安卓版的安裝過程本身並不複雜,但有幾點需要注意。最新版本為 7.39.0,安裝包約 44MB,對現代安卓設備來說體量不算大。
從Okta Verify下載頁面或應用商店下載後,點擊 APK 即可開始安裝。首次啟動時,應用會引導你完成設備註冊——這是整個流程的關鍵一步:你需要掃描組織提供的二維碼,或手動輸入註冊碼,將這台設備與你的工作賬號綁定。這個過程需要良好的網路連接,因為設備憑據是實時同步到 Okta 伺服器的。
安裝後建議立即完成首次註冊,不要先打開應用瞎逛——未註冊的情況下,應用大部分功能是灰色不可用的。另外,確保設備設有螢幕鎖定密碼或生物識別(指紋/面容),Okta Verify 在安全檢查中會驗證這一點,未設鎖的設備可能觸發健康警告。
從六位碼開始:早期版本的純工具時代
我最早接觸 Okta Verify 是在 2018 年左右,那時候它還是一個相對純粹的動態碼生成器。打開應用就是一組滾動的六位數字,每 30 秒跳變一次——與 Google Authenticator 的體驗幾乎沒有區別。推送批准功能在當時已經存在,但 FastPass 還未出現,註冊流程也比現在繁瑣得多:需要反覆在瀏覽器和應用之間切換,輸入多輪驗證碼才能完成設備綁定。
早期版本的設計邏輯很簡單:這是一個安全工具,用戶體驗要為安全性讓路。動態碼、推送通知、簡訊驗證——三條路徑涵蓋了大多數場景,但也僅止於此。沒有設備健康檢查、沒有生物識別整合、沒有藍牙遷移、更沒有免密碼登入。用戶的抱怨集中在兩點:每 30 秒就要看一眼碼過期了沒、換手機時恢復賬號簡直是災難。
FastPass 登場:免密碼的野心與現實
2021 年前後,Okta 開始在 Verify 應用中推送 FastPass 功能。這個功能的核心承諾是:如果你在可信設備上,並且設備通過了健康檢查,登入組織系統時可以完全跳過密碼,直接點擊應用彈出的通知就能完成認證。
這是一次真正的產品升級,不是簡單的功能疊加。它把 Okta Verify 從「額外增加的一步」變成了「可以取代密碼的主要登入方式」。但推廣並不順利:組織管理員需要主動在後台為用戶開通 FastPass 權限,用戶需要設置生物識別,瀏覽器端對 FastPass 的支援也參差不齊——Chrome 和 Edge 表現穩定,Firefox 和三星瀏覽器則頻繁出現彈出「需要額外設置」的提示,官方甚至直接建議這兩款瀏覽器的用戶「忽略修復指引,改用其他驗證方式」。
更尴尬的是,FastPass 對無痕模式完全無能為力——瀏覽器的隱私隔離機制會阻止應用被喚起,這不是 bug,是設計如此。用戶反饋裡最常見的投訴之一就是「為什麼我在無痕視窗裡點 FastPass 沒反應」,而官方的回答永遠是「退出無痕模式再試」。
迭代規律:團隊一直在死磕什麼
從七年的版本迭代來看,Okta Verify 的團隊優先級非常清晰。他們一直在死磕三件事:把認證摩擦降到最低、把設備換機成本降到最低、把瀏覽器相容性補齊。
降低摩擦的路徑是 FastPass——從動態碼到推送通知再到免密碼,每一步都在減少用戶需要手動操作的環節。換機成本的解法是藍牙遷移:2022 年左右上線的功能,讓舊機 Export → 新機 Import → 掃碼配對就能完成賬號轉移,全程不碰伺服器,解決了長期以來「換手機就要找 IT 重置」的痛點。
但瀏覽器相容性這件事,顯然是 Okta 團隊最頭疼的。FastPass 依賴瀏覽器與原生應用之間的深層喚起機制,而這在不同瀏覽器上的實現差異巨大。Firefox 和三星瀏覽器的問題持續了好幾個版本都沒解決,官方最終選擇了「讓用戶繞路」的策略,而不是硬剛瀏覽器廠商。這是一個務實的取捨——企業客戶不關心你能不能搞定瀏覽器,他們只關心員工能不能順利登入。
同時,有一些東西 Okta 顯然一直沒打算碰。第三方賬號管理(給 GitHub、Google 生成驗證碼)的功能一直停留在基礎層面,沒有像 Google Authenticator 那樣推出雲端同步或密碼管理器整合。Okta Verify 的定位從來都是「企業安全體系的一環」,而不是面向消費市場的通用認證器。
下一步會怎樣
照這個迭代規律推下去,我覺得有兩個方向值得關注。
第一,FastPass 的瀏覽器支援會繼續補齊,但方式大概率不是「搞定所有瀏覽器」,而是「把 FastPass 做成與瀏覽器無關的通道」——比如通過系統級深層連結直接從應用內完成認證繞過瀏覽器。這條路徑在安卓上可行性比 iOS 高,我們可能先在安卓端看到變化。
第二,設備健康檢查會越來越嚴格。Okta 已經把生物識別、螢幕鎖、設備加密這些納入 FastPass 的資格檢查,未來隨著 Android Enterprise 的企業設備管理能力增強,Verify 應用與系統層的整合可能更深入——比如直接讀取裝置合規狀態而不是自行檢查。
當然這些都是從迭代規律推的,不是官方口徑。Okta 作為企業安全公司,產品路線最終還是要跟客戶需求走。如果某個大客戶群體一致要求某個功能,優先級可能瞬間翻轉。但目前來看,「減摩擦、降成本、補相容」這三板斧還會再砍幾個版本。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。