kali linux 手機版|從零開始搭建你的第一個滲透測試實驗室
kali linux 是什麼
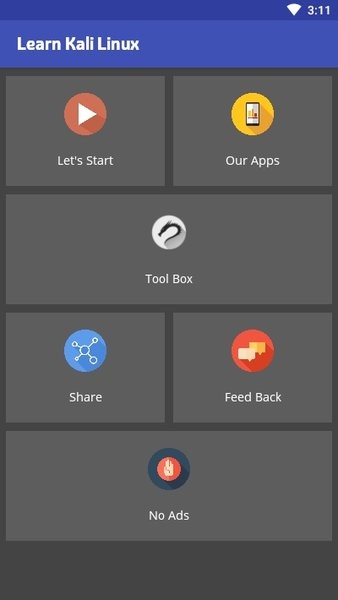
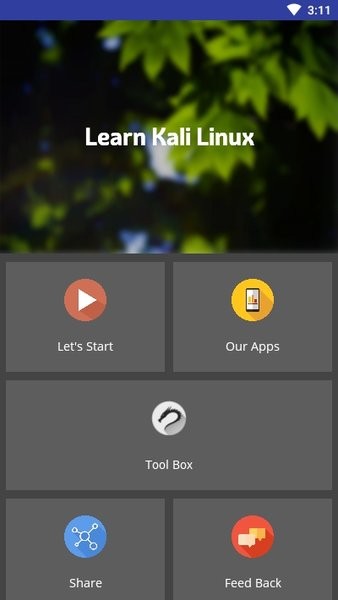
kali linux 手機版是一款專門為 Android 裝置設計的網路安全學習應用程式。它把桌上型 Kali Linux 作業系統的核心工具鏈、滲透測試方法論、以及實戰案例教程,濃縮成一個隨時隨地可以打開的行動學習平台。
不同於網上流傳的各種「破解版」或簡化工具包,這款應用的定位很清楚——它是一個學習資源聚合器,提供影片教學、文件資料、工具使用指南和實踐案例,幫助初學者建立對滲透測試的系統性認知,也讓有經驗的安全從業者能夠在手機上快速查閱工具用法與命令參考。無論你是剛接觸網路安全的學生,還是想補充手機端測試場景的紅隊成員,它都能派上用場。
安裝
這款軟體的安裝包是 Android APK 格式,目前版本為 2.1,大小約 18MB。安裝過程跟一般 Android 應用相同,但有幾點需要注意:
首先,因為它不在 Google Play 上架(這類安全工具通常如此),你需要從可信的來源取得安裝包——kali linux下載 頁面整理了各版本的穩定歸檔,然後在系統設定中允許「未知來源」應用安裝——路徑通常是 設定 → 安全性 → 安裝未知應用,找到你用來下載 APK 的瀏覽器或檔案管理器,切換為允許。
其次,安裝完成後首次啟動時,應用會要求儲存空間權限,用來快取離線閱讀的教程文件和實戰案例素材。建議允許這個權限,否則大部分內容只能在線閱讀,對需要在地鐵或飛機上自學的朋友不太友好。
最後,如果你的手機已經 root,這款應用會自動偵測並提示你可以啟用進階的工具整合模式,讓一些需要底層權限的命令列工具直接在應用內執行;沒有 root 也不影響學習,只是部分高級功能(如 HID 攻擊、無線注入)需要搭配 NetHunter 或 Termux 環境才能完整體驗。
前置準備
打開應用後,先花五分鐘做好以下準備,後面的實戰練習會順利很多。
步驟一:完成新手導引
第一次啟動會進入一個五步導引流程,不要跳過——它會幫你設定學習目標(我選的是「Wi-Fi 安全測試」)、選擇工具偏好(GUI 為主還是命令列為主)、以及下載第一個離線教程包。我實測過跳過導引直接進入主介面的後果:所有內容分類都是灰色的、離線模式完全不能用、之後還要回到設定裡重跑一次導引,反而更慢。
步驟二:建立你的實驗筆記
應用內建了一個筆記功能,位置在底部導航欄的「筆記」圖示。建議你從一開始就養成習慣:每學完一個工具,把關鍵命令和參數寫進筆記裡。我自己的筆記裡光是 Aircrack-ng 的各種模式切換參數就記了三頁——這些命令在電腦上還能靠歷史紀錄找回,但手機上打字不便,提前存好就不用每次翻教程。
步驟三:連接一個測試環境
這一點很重要——所有滲透測試練習都應該在你有明確授權的環境下進行。最簡單的做法:在家裡的路由器上開一個 Guest Wi-Fi,然後用手機連上它來練習 Wi-Fi 掃描和握手包抓取。千萬不要掃描你鄰居的網路或公司的正式網路,這會帶來法律問題。
實戰演練:破解你自己的 Wi-Fi 密碼
接下來跟著我一步步走一遍完整的 Wi-Fi 安全測試流程。這個練習會用到應用內整合的 Aircrack-ng 工具集,但因為手機沒有原生的 monitor mode,我們會用應用內的「模擬實戰」模式來學習完整的命令流程和判斷邏輯。
步驟一:掃描附近的 Wi-Fi
進入應用的「工具」分類,找到 airodump-ng 的互動教程頁面。點擊「開始掃描」按鈕,模擬環境會列出一個區域內所有可見的 AP,包含它們的 BSSID、頻道號碼、訊號強度和加密方式。
實戰時的對應命令:
airodump-ng wlan0mon
這一步要學會的判斷邏輯是:找一個有合法用戶連線的 AP——只有 AP 沒有客戶端的話,即使掃到了也抓不到握手包。在模擬環境裡,畫面上會顯示 Station 欄位,那就是連在這個 AP 上的裝置。
步驟二:發送去認證攻擊
找到你要測試的 Guest Wi-Fi(加密方式應該是 WPA2)之後,在教程頁面選擇「發送去認證」並指定一個客戶端。這個動作會強制那台裝置短暫斷線,當它自動重連時,就會產生我們需要的 WPA2 握手包。
實戰時的對應命令:
aireplay-ng -0 1 -a <BSSID> -c <Station> wlan0mon
模擬環境會加速這個過程,大概 10 秒左右就能看到畫面右上角出現 Handshake 標記——這代表握手包已經成功捕獲。
步驟三:離線暴力破解
最後一步是在教程頁面的「字典破解」區塊,選擇一個字典檔(應用內建了幾個常用的弱密碼字典),然後點擊「開始破解」。模擬環境會在幾秒內返回結果——如果你的 Guest Wi-Fi 密碼夠弱(比如 12345678),很容易就被破出來;如果密碼比較複雜,模擬器會顯示「字典中未找到」並提示你換更強的字典。
實戰時的對應命令:
aircrack-ng -w rockyou.txt capture-01.cap
完成這三步之後,你就完整經歷了一次從發現目標到獲取密鑰的 Wi-Fi 滲透流程。這個流程的每一個判斷節點——為什麼要找有客戶端的 AP、為什麼要發送去認證、為什麼需要字典——應用在教程裡都有詳細解釋,不會只給你一個按鈕點完就結束。
常見卡點與解法
我第一次跑完整流程時在三個地方卡了很久,這裡直接把解法給你,省得重蹈覆轍。
卡點一:掃描結果全是灰色的 AP
這通常發生在你跳過新手導引或沒有下載離線教程包的時候。解決方式:回到首頁點選「設定 → 重新執行新手導引」,在第二步選擇「下載所有 Wi-Fi 安全教程包」,下載完成後重新打開工具頁面就會顯示正常。
卡點二:去認證攻擊後一直沒有握手包
模擬環境裡出現這種情況,多半是因為你選的 AP 根本沒有任何客戶端連線。解決方式:在步驟一的掃描畫面,確認 Station 欄位不是空的再去發送去認證。如果是實戰環境,那就耐心等,或者換一個熱門時段測試。
卡點三:破解過程跑完直接顯示「字典未命中」
這不代表命令錯了,單純就是字典裡沒有你的密碼。解決方式有兩個:一是在模擬環境裡特意把 Guest Wi-Fi 密碼設成一個在 rockyou.txt 裡常見的弱密碼(比如 letmein),二是在應用設定裡開啟「破解進度顯示」,看它跑到字典的哪裡放棄的,對理解暴力破解的工作機制很有幫助。
往下還能玩什麼
走完 Wi-Fi 入門後,可以往兩個方向延伸:一是進到應用的「進階玩法」分類,看看 HID 攻擊、藍牙 BLE 掃描、SDR 無線電分析這些需要更多硬體配合的高級場景;二是挑戰 Wi-Fi WPS 協定的 PIN 碼暴力破解——它比 WPA2 握手包更脆弱,應用裡也有完整的 Reaver/Bully 工具教程。總之,這款應用的定位不是讓你在手機上當一個完整的滲透測試平台,而是讓你在真正投資硬體和 root 手機之前,先把工具鏈的運作邏輯跑通一遍。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。