authenticator 動態驗證碼的底層原理:為什麼它離線也能用、時間錯了就全錯
authenticator 是什麼
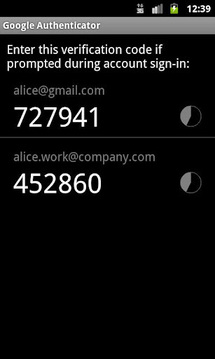
authenticator官網(這裡特指微軟的 Microsoft Authenticator)是一款在手機上生成一次性驗證碼的工具,專門給各類線上服務的「兩步驗證 / 2FA」當第二道鎖。你登錄 Google、GitHub、Microsoft 或任何支援驗證器的平台時,除了密碼,還得填一串 6 位數字——那串數字就是它算出來的。
很多人把它當成「多一道麻煩」,但這道麻煩的安全性提升是質變級別的:即使密碼被撞庫、被釣魚網站騙走,只要對方手裡沒有你這台正在算碼的手機,就永遠登不上你的帳號。
安裝
authenticator下載 的安裝包約 102MB,支援 Android 系統,版本更新相當頻繁(最新版號已到 6.2503.1892,更新時間 2026 年 9 月)。安裝方式就是標準 APK 流程:下載後在系統裡允許「安裝未知來源應用」,點擊安裝包確認即可。
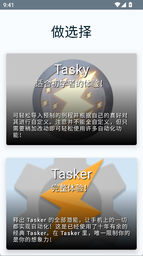
首次啟動會出現兩條路徑:一條是登錄 Microsoft 或 Google 帳號開啟雲同步,另一條是「不使用帳號」走純本地模式。這裡有個容易忽略的取捨——雲同步會把所有帳號的密鑰副本上傳到伺服器,好處是換機時掃一下就能全部恢復,代價是你得信任雲端的端到端加密;純本地模式下密鑰只存在這一台手機,斷網也能出碼,但手機丟了或出問題就全部報廢,得自己定期導出備份。這一步沒有對錯,純看你願不願意把鑰匙交一份給別人幫你看著。
安裝完成後不需要額外配置就能出碼,但要確認系統的「自動確定日期和時間」與「自動確定時區」都是開啟狀態——這件事的重要性,看完後面原理部分就會明白。
動態驗證碼的底層原理
我拆解過不少 App 的運作邏輯,但 authenticator 的機制特別乾淨——它的整個核心邏輯只有三行偽代碼,而且是完全公開的標準。有意思的是,它的「為什麼」比「怎麼做」更值得聊:為什麼離線也能出碼?為什麼時間錯了就全錯?為什麼任何標準驗證器都能掃任何平台的碼?
從一張二維碼說起
你綁定驗證器時掃的那張二維碼,裡面藏的不是別的,是一把共享密鑰(setup key)。從掃描完成的那一刻起,平台伺服器和你的手機驗證器各持同一把鑰匙——這個狀態是後面一切運算的前提。之後每次出碼,都是這把鑰匙和「當前時間」的一次聯合運算,沒有任何網路請求介入。
三步算出一枚碼
整個 TOTP(Time-based One-Time Password,RFC 6238 定義的標準)演算流程可以濃縮成三步:
第一步,數格子:取當前的 Unix 時間戳,除以 30 秒,只留整數部分——得到當前處於第幾個 30 秒時間窗。比如 2026-10-21 08:30:15 這個時刻,對應的窗口數就是秒數除以 30 後的整數值。世界協調時下,每過 30 秒這個數字加一。
第二步,做運算:以共享密鑰為鑰匙、窗口數為輸入,做一次 HMAC-SHA1 雜湊運算,得到一串固定 20 位元組的亂數。HMAC 是一種「帶鑰匙的雜湊」——同一把鑰匙、同一個輸入,輸出必然一樣;鑰匙不一樣或輸入變了,輸出完全不同。
第三步,裁數字:從那串亂數裡按標準規則截取 4 個位元組,折算出一個介於 0 到 999999 之間的 6 位十進位數字——這就是螢幕上顯示的驗證碼。
窗口數   = 當前 Unix 時間 ÷ 30(取整)
HMAC 值  = HMAC-SHA1(共享密鑰, 窗口數)
驗證碼   = 從 HMAC 值中按規則截取的 6 位數
整個運算在手機本地 CPU 上完成,不需要網路、不需要伺服器回應。這就是為什麼你把飛航模式打開,驗證器照樣出碼。
為什麼兩方必然算出同一個數
平台伺服器收到你填的驗證碼後,不需要向任何驗證器服務查詢——它自己手上也有那把共享密鑰,也知道當前時間,按同樣三步算一遍就知道對不對。兩邊的輸入完全相同:同一把鑰匙(綁定時共享的)、同一個時間(只要雙方鐘都準)。確定性演算法保證輸出必然一致。
這個設計的聰明之處在於:驗證器從來不是一個「服務」,它只是一個本地運算工具。驗證的真正決策者是平台本身,驗證器只負責算出平台自己也能算出的那串數。這也是為什麼 Google Authenticator、Microsoft Authenticator、Authy、甚至各銀行自家的驗證器 App,本質上都是同一套標準的不同實現——只要都遵守 TOTP,就能互相掃碼、互相認碼。
三個由原理直接推出的特性
第一,斷網可用。整個運算發生在本地,HMAC-SHA1 純 CPU 指令,不需要任何網路請求。手機沒信號、飛航模式、甚至拔了 SIM 卡都沒影響——這是「兩步驗證」能在戰場上、在邊境、在任何沒網路的地方正常工作的根本原因。
第二,30 秒一換。時間窗變了 → HMAC 輸入變了 → 整串亂數重排 → 驗證碼完全不同。一枚碼只有 30 秒壽命,過了這個窗口平台就不再接受它。這個週期的選擇是安全性和可用性的取捨:太短(比如 5 秒)人來不及填,太長(比如 5 分鐘)被截獲後的利用窗口太大。
第三,鐘錯全錯。整個演算法唯一引入的外部變數就是時間。手機鐘偏了 31 秒,算出來的窗口數就差了一位,HMAC 輸入完全不同,驗證碼永遠對不上。這就是為什麼很多人升級系統後突然「驗證碼總是錯」——多半是自動時間同步被關掉了,手機在慢慢漂移。
時間同步:被低估的脆弱環節
驗證器的脆弱點其實只有一個:時間。樣本文檔裡提到一個細節值得注意:v7.0 版本之後,Microsoft Authenticator 移除了 App 內建的「時間校正」功能,完全依賴作業系統的時間設定。這代表什麼?代表 App 本身不再有任何校時邏輯,它老老實實用系統給它的時間算碼——系統鐘不准,它就跟著不准。
這背後的取捨不難理解:App 自己做校時需要額外的網路請求,而既然 Android 和 iOS 本身就有 NTP(網路時間協定)機制,乾脆把責任交回給系統。但代價是很多用戶不知道這件事——他們以為「驗證器出錯了」就重裝 App,其實只要把系統的「自動確定日期和時間」打開、關掉任何手動設置過的時間/時區,問題當下就能解決。
還有個常見誤區:時區正確不等於時刻正確。自動時區 + 手動設置時間,照樣可能差幾十秒。兩項都得是「自動」才管用。
雲同步與純本地:同一枚硬幣的兩面
回到安裝時那條岔路。純本地模式下,你的鑰匙只存在這一台手機,出碼照常工作,備份流程得你自己維護——每綁定一個新帳號就導出一次二維碼存到另一台設備。雲同步模式自動幫你把所有密鑰同步到雲端,換機時掃一下就全部恢復,但代價是鑰匙副本上雲。
樣本文檔裡有句話說得很誠實:「雲同步把備份自動化了,代價是鑰匙副本上雲;純本地把副本留在手裡,代價是你必須親自維護副本。」這不是哪個更好的問題,是你願意把信任託付給誰的問題——願意交給微軟伺服器的端到端加密,還是願意自己扛下換機時可能忘記備份的風險。
這套原理意味著什麼
看完 TOTP 的設計邏輯,幾個結論變得很直觀:
它適合什麼場景? 任何需要第二道安全鎖的帳號——電子郵件、雲端儲存、GitHub、VPN、銀行。尤其適合那些你萬一被盜號損失會很大的帳號。
它不適合什麼場景? 如果你連手機都管理不好(經常丟、經常恢復出廠設置、從來不備份),純本地模式會讓你每次丟手機都面臨所有帳號的驗證器失效——這時候雲同步其實更務實。另外,它抵擋不住 SIM 卡劫持這種針對簡訊驗證的進階攻擊,但比簡訊驗證本身安全一個量級。
它的極限在哪? 演算法本身是公開標準,密鑰只要在手機裡就不會被第三方讀到。真正的風險環節綁定時的密鑰交換(二維碼截圖洩露)、手機本身被駭客拿到(尤其是 root/jailbreak 的設備)、以及時間同步失效。
說到底,authenticator 這類驗證器的價值不在於它有多複雜,恰恰相反——在於它極簡:把「兩方持同一把鑰匙、用同一個時間算同樣的碼」這件事做得乾淨到沒有多餘環節。這種極簡是它之所以穩、之所以快、之所以離線也能用的根本原因,也是它幾乎沒有進化空間的原因——2011 年 TOTP 標準定稿到現在,核心演算法半點沒變,所有的改進都在體驗層(UI、雲同步、Push 通知代替手動輸碼)。
有時候最好的設計,就是把問題簡化到只剩幾個無法再簡的前提,然後把這幾個前提做紮實。TOTP 就是這樣的例子。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。