在一台没有谷歌服务的手机上,我是怎么装下那些只对 Pixel 开放的应用的
AuroraStore 是什么
AuroraStore 是一个让 Android 用户绕过 Google 官方应用商店框架、直接访问 Google Play 全量应用资源的开源应用。它以独立 APK 的形式存在(当前版本 4.8.4-preload,体积仅 8.93M),由 Aurora OSS 社区维护,核心逻辑是模拟 Play 客户端协议,从 Google 服务器拉取应用元数据和 APK 安装包。
简单说:你的手机不管有没有装谷歌服务框架,只要有 AuroraStore下载,就能看到、搜到、下载原本只存在于 Google Play 上的海外应用和游戏。对于刷了 LineageOS、GrapheneOS 这类原生开源系统却又不想刷 GApps 包的用户来说,它几乎是刚需。
安装
AuroraStore 本身就是一个 APK,没有什么特别的安装前置条件——下载后点一下就能装。真正的选择都在安装器那一步:首次启动时 AuroraStore 会让你选安装器类型,不同设备、不同使用习惯对应不同方案。
默认的 Session Installer 是 90% 用户的选择:零配置、最高兼容、最安全,唯一缺点是批量更新时要弹一串确认框。如果你有 root 权限或者愿意用 ADB 给 Shizuku 授权,换成 Shizuku Installer 就能静默后台安装,还能伪装成 Play Store 来源——部分依赖安装来源校验的应用会因此行为正常。刷了 GrapheneOS 的用户可以考虑 Device Owner + Session 的组合,这是那个系统独有的静默方案。纯 microG 环境下还多一个 microG Installer 选项,专门告诉应用"我是从 Play Services 装的"。
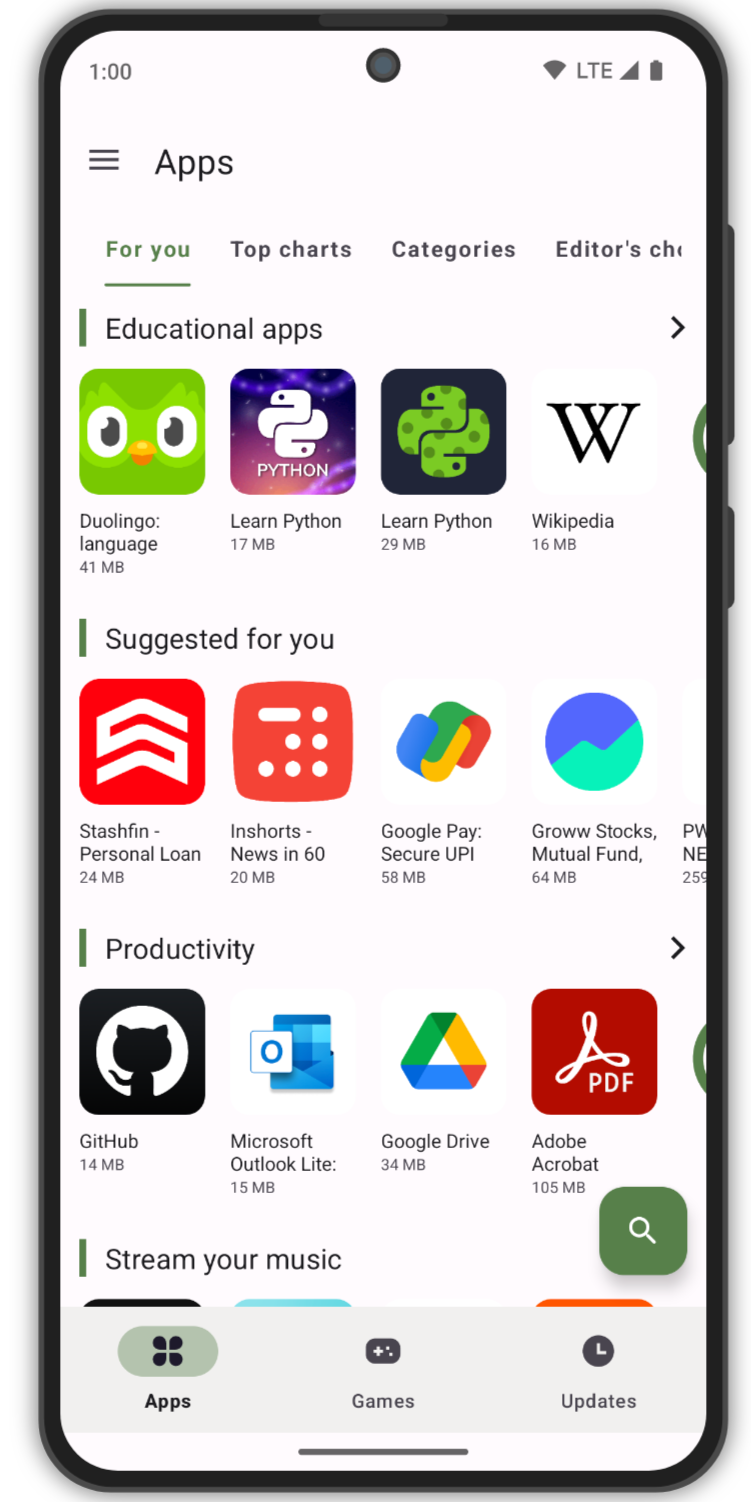
安装完成后建议打开侧栏 Spoof manager 先做一次设备配置——这是 AuroraStore 最核心也最容易被忽略的功能,后面会讲到。
一台 Pixel 都用不上的备用机
上周我把那台闲置了大半年的一加 7 刷了 LineageOS。不是为了折腾,就是想把系统里那些奇奇怪怪的预装清掉,跑纯干净的 Android。刷完那一刻确实爽——没有广告、没有追踪、通知栏干干净净。
爽了大概两天就出问题了。
我在 Play 上一直用着一个健身追踪 App,叫 Strong,专门给力量训练做日志记录的。那天想装回来,Play Store 一搜,出来的是熟悉的红色大字:
此应用在您的设备不可用。
点进去看详情页,兼容性那一栏空空如也。Google Play 不会直接告诉你为什么不兼容,只能靠猜。我点开发者网站想看看有没有说明,人家只写了"Compatible with Google Play Certified devices"。
好,那就在另一台主力机上看——主力机是 Pixel 7,同一个账号,Strong 能搜、能装、正在运行。一加 7 刷了 LineageOS 之后没了 GApps,大概率是 Strong 的开发者把 Play Integrity 检查加上了,把非官方认证设备直接挡在外面。
我试着找 APK 镜像站手动下载。APKMirror 上确实有 Strong 的包,但装完打开就白屏——显然还有运行时的完整性校验,不是装个 APK 就能跑的事。
接下来两三天我换了好几个思路:用 Magisk 模块过 SafetyNet、装 microG 替代 Play Services、甚至考虑把 GApps 刷回去(毕竟备用机嘛)。每一条路都走不通或者代价太大。
朋友提了一句"AuroraStore"
周末和一个同好聊天,无意中提了这事。他想了两秒说:"你装 AuroraStore 了吗?里面有个 Spoof manager,可以把设备伪装成 Pixel。"
我之前知道 AuroraStore,但没多想过——我主力机有 Play Store,备用机又没 GApps,总觉得"没 Google Services 的机器装应用商店"这件事本身就有点悖论。
抱着死马当活马医的心态装了 AuroraStore。打开、等它初始化完(匿名账号自动分配,不需要登录),然后侧栏找到了 Spoof manager。
第一次伪装,走了弯路
点开 Device tab,列表里密密麻麻都是社区贡献的设备配置——Pixel 全系列、Samsung Galaxy、OnePlus、甚至一些模拟器配置。每条都标了型号、制造商、Target API、CPU 架构。
我随手勾了一个 Google Pixel 6,刷新 Strong 的详情页——还是不可用。
换 Pixel 7,不行。换 Samsung Galaxy S23 Ultra,还是不行。
折腾了十几分钟,几乎把列表前排的 Google 设备试了个遍,Strong 始终挂着红色不可用标签。
后来才意识到犯了最典型的低级错误:CPU 架构没匹配。我的一加 7 是 arm64-v8a,选的那些 Pixel 配置也是 arm64-v8a,架构没错——但 Strong 很可能还有一道 Play Integrity 的硬门槛,AuroraStore 只能改请求里的设备字段,Google 服务器那边有完整的设备指纹,那道坎过不去就是过不去。
这时候想起安装时的 Plexus 兼容性检查——Strong 在 Plexus 上确实标了"Play Integrity Required",果然是这个原因。
换了个方向:先解决"看不见"的问题
Strong 这条路走不通了,但我开始好奇:AuroraStore 还能看到哪些 Play Store 上看不见的东西?
把 Spoof manager 关掉,用 AuroraStore 自带的匿名身份、默认设备配置重新搜索。这一搜吓了一跳——之前在 Play Store 里因为地区限制被隐藏的几款游戏全部冒了出来,还有几个标记"仅限美国地区"的生产力工具,AuroraStore 里直接就能下载。
继续试设备伪装。这次换了思路:不去碰那些有 Play Integrity 硬门槛的应用,而是找一类我确实需要、但之前在 Play Store 里"此应用在您的设备不可用"的软件——比如 Google Camera 的某些移植版,还有几个平板专属的笔记应用。
伪装成 Google Pixel 7a 之后,那几个之前对我隐藏的 GCam 移植版全部出现了,直接下载、直接装、直接能跑。原来不是一加 7 不兼容,是开发者把应用兼容范围设成了 Pixel 家族,普通非 Pixel 设备哪怕硬件再强也看不到。
再勾了一个 Google Pixel Tablet 的配置,平板专属的 Samsung Notes 版本也冒出来了——虽然装在手机上有点奇怪,但说明伪装逻辑确实生效了。
顺手解决的第二个问题:批量更新的弹框
AuroraStore 默认的 Session Installer 体验很好——零配置、不依赖 root 或 ADB,但有一个小瑕疵:批量更新应用时,每更一个弹一个确认框。之前用 Play Store 更 10 个应用是一键完成,用 AuroraStore 则要点 10 次"安装"。
那个同好又提了一句:"Shizuku 了解一下?"
我花了大约 15 分钟:电脑连数据线、ADB 启动 Shizuku、手机授权、回到 AuroraStore 设置里把安装器切成 Shizuku Installer。完成之后再更应用——后台静默,一个弹框都没有。
更妙的是 Shizuku Installer 还能伪装成 Play Store 来源。有几款应用(比如某个老牌文件管理器)在纯 Session 模式下会在日志里抱怨"安装来源不被信任",换成 Shizuku 之后就完全正常了。
收尾:它不是万能的,但确实有用
AuroraStore 不是银弹。有 Play Integrity 硬门槛的应用还是绕不过去,Play Asset Delivery 类型的应用下载了也不完整,匿名账号偶尔会被 Google 临时限流。Strong 那个健身 App 到最后还是没装上(我现在是用 Plexus 打分选的替代)。
但那个周末之后,我的备用机已经完全不再想念 GApps 了——AuroraStore 加上 microG,基本上覆盖了我对"能搜应用、能下 APK、有推送、能用地图"这几个最基础的需求。设备伪装这一招虽然不是每次都灵,但偶尔用一下就能解锁几个之前"看不见"的应用,这种"发现了一个隐藏开关"的感觉本身就挺妙的。
至于 Strong,说不定哪天开发者决定放宽 Play Integrity 限制,或者我学会了怎么搞 SafetyNet 绕过。但那是另一个周末的事了。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。