PingID 嵌入远程办公安全链:从密码到推送的一周工作流复盘
PingID 是什么
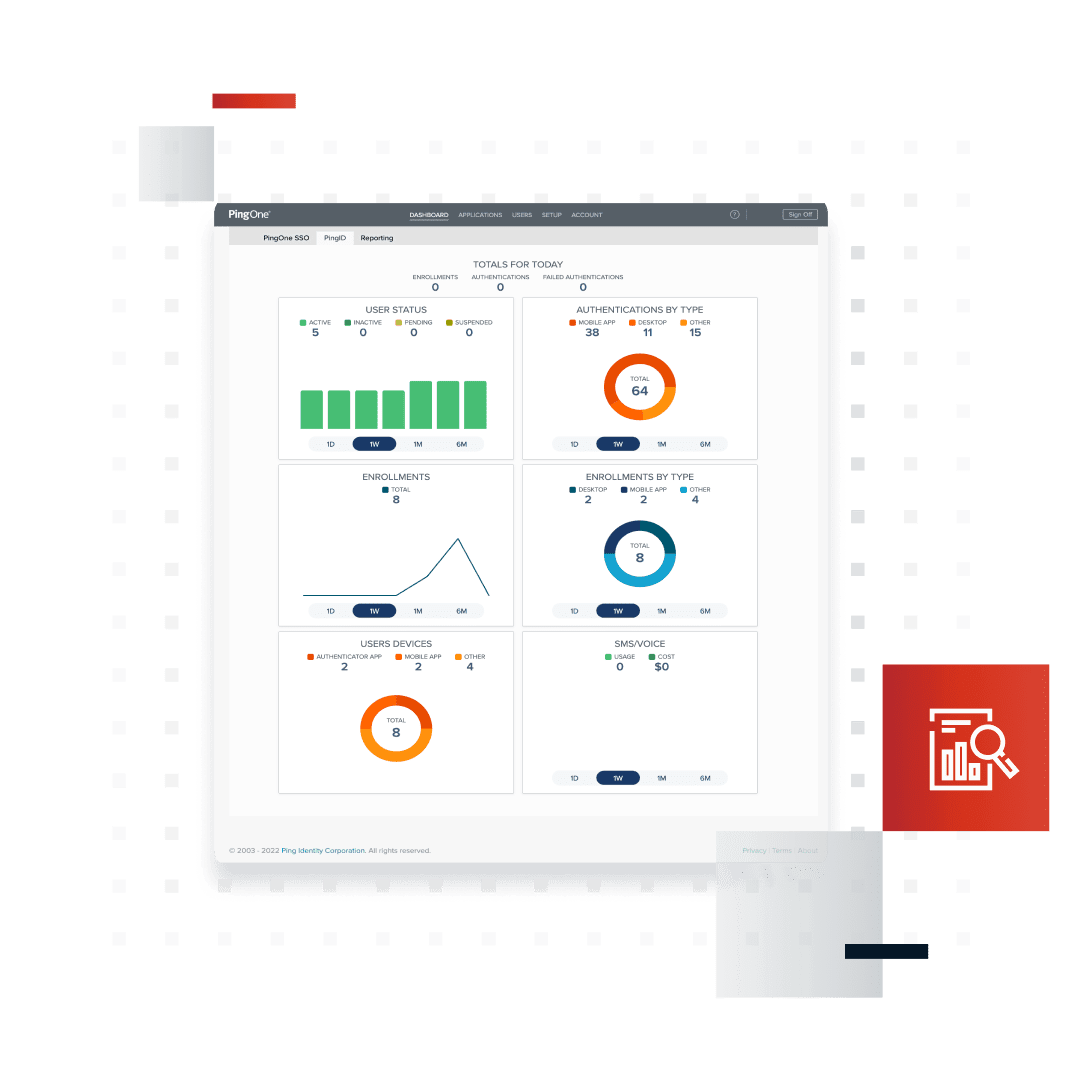
PingID 是 Ping Identity 推出的企业级多因素认证(MFA)应用,核心能力是在你输入公司账号密码之后,再用手机上的推送、OTP、生物识别或数字匹配等方式做二次验证。它不生成密码、不存密码,只负责那"第二道关"。PingID 适合已经上了 PingIdentity 平台的企业员工,覆盖金融、保险、科技公司为主。
安装
PingID下载 以 Android APK 分发,包名 prod.com.pingidentity.pingid,当前版本 3.2.013479,安装包 103.89M——体积不小,主要是内嵌了多种认证协议库和推送通道。安装本身很标准:装完打开 App,第一件事不是配 PIN,而是等公司 IT 给你发配对邀请码——PingID 不做自助注册,必须由企业管理员在后台生成配对凭证(二维码或 8 位码)。拿到码后 App 里选"添加组织"、扫码或输入码,系统会让你设 4~6 位 PIN(App 本地凭证,不上传服务器),然后让你选一个"主认证方式"——推送通知最常用,建议勾上生物识别作为快捷批准的替代。配对完成后 App 主界面会显示公司 logo 和"已激活"状态。
远程办公安全链:我把 PingID 接进来之后的变化
以前我的每周工作流是这样的:周一到周五每天早上先连公司 VPN → 登 Jira 看板 → 登内部 GitLab → 登飞书企业版 → 登客服工单系统。每一步都是"密码 + 短信 OTP"的组合,短信经常延迟 30 秒以上,偶尔还会串号发到同事手机。整个早上大概要输密码 6 次、等短信 4 次,保守说浪费 8~10 分钟。
现在的流程:VPN、GitLab、工单系统三个入口全部切到 PingID 推送,Jira 和飞书因为还没对接 PingIdentity 暂时保留原方式。新链路是:电脑输密码 → PingID 云端向手机推请求 → 手机弹出通知 → 点开点批准 → 电脑端自动放行。每个入口耗时从"密码+等待短信 15~40 秒"降到"密码+点一下 3~5 秒"。
衔接点:怎么让各系统都走 PingID
这步不在 PingID App 里操作,全在企业自助服务门户(My Account)完成——我登上去之后看到有一个"应用集成"面板,列着所有已经和 PingIdentity 对接的内部系统。每个系统旁边有个开关,拉到"PingID 推送优先"就生效了。VPN 是最先切的,GitLab 走的是 SAML 协议对接,工单系统是 PingID 官方有现成的连接器。没有对接的系统保持原样,PingID 不会强插进去。
最容易断链的两个环节
第一个是 Android 后台清理杀推送。我第一周就踩了坑:手机装了安全类清理软件默认开启"智能省电",锁屏后 10 分钟自动冻结 PingID 进程,早上连 VPN 时推送永远收不到,手动打开 App 才跳出堆积的请求。解决办法:把 PingID 加到所有省电清理工具的白名单,系统设置里关闭"允许省电时限制通知"。
第二个是 换新手机时的迁移死锁。上个月换了新手机,一开始傻呵呵直接在新设备上扫旧配对码,结果提示"凭证已过期"。正确顺序是:先在旧手机上用 PingID 完成一次认证(确保旧 App 还在活跃状态)→ 电脑登 My Account 门户 → 找到"设备管理"→ 点旧手机那行的"解绑"→ 点"添加新设备"生成新二维码 → 新手机 PingID 扫码配对。中间如果旧手机彻底打不开了,直接找公司 IT 强制移除绑定,Ping Identity 本身没法帮你绕过这个环节。
效果与边界
量化效果:每天早上节省 5~8 分钟,每周累计 25~40 分钟。更重要的是认知负担降了——不用等短信、不用数 OTP 的 30 秒倒计时、不用担心短信串号。
但这套流程不是所有场景都划算。比如公司没有对接 PingIdentity 的 SaaS 工具(我现在的飞书和 Jira 就是),PingID 插不进去,只能继续用原方式。另外 PingID 本身也有故障场景:Ping 云端挂了、手机完全没网络、推送链路被运营商拦截——这时候我会切到 PingID App 里的 OTP 生成器(离线也能用),把 6 位码手动输进电脑端走备用通道。
还有一个我慢慢习惯的点:高敏操作(比如导出客户数据、修改管理员权限)公司会强制开数字匹配认证——电脑屏幕显示一个数字,手机上的两个按钮各标一个不同数字,必须对照电脑上的数字点对应的那个。比普通推送多花 2~3 秒,但确实防钓鱼。第一次遇到时吓了一跳以为出 bug 了,后来才知道是 PingID 的抗钓鱼机制自动触发的。
整体来说,PingID 在我的远程办公安全链里就是那个"统一二次验证中枢"的位置——不替代任何系统,只负责把分散的 MFA 方式收成一条推送。对已经有 PingIdentity 基础设施的企业来说,装一下 App、配几对集成,就能把日常登录的 friction 降到最低。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。