从匿名替代到一等公民:microG 版本迭代里的那条暗线
microg 是什么
如果把安卓生态比作一台大戏,谷歌服务框架就是后台那个从不露面但处处在发力的道具组——登录、推送、定位、地图、完整性校验,这些东西被打包在一套闭源组件里,几乎所有主流应用都依赖它。microg 的定位,就是把这个道具组里非必须的部分替换掉,给那些不想把整条链都交给谷歌的用户一个选项。
说它是"替代"不太准确,更像一个"重建"——它实现的是同一套接口协议,但走的是自己的后端和逻辑。安装之后,那些本来会去找谷歌框架的应用,会先被它接收到,它再决定怎么回应。所以一个老安卓用户的感受会是:以前某些应用打不开、某些推送收不到的地方,装完 microg下载 突然就能用了;但某些深度依赖谷歌 Play 服务特定实现的应用,可能还是会有小问题。这是取舍。
适合谁?简单说两类人:一类是用了自定义 ROM(比如 CalyxOS、LineageOS 原版)没带谷歌全家桶的用户,microg 基本是必需品;另一类是不想在手机上装谷歌框架但偶尔要用谷歌登录或 FCM 推送的人,拿来当补件。
安装
microg 的安装不像普通 APK 那样一键完事,它需要几个组件配合到位,而且不同系统走的是不同路径。
首先得确认自己的设备属于哪一类。如果是自定义 ROM(CalyxOS、LineageOS 未带 GApps 的版本),装的就是标准构建,包名前缀 com.google.android.gms;如果是华为原厂系统(EMUI/HarmonyOS),必须选 -hw 后缀的专用构建,用标准包会装不上或功能残缺。
核心组件有两个必须成对装:microG Services 和 microG Companion。它们的版本基线要对齐(比如都是 25.09.32 系),但尾数取发布页上更大的那个批次号。可选组件有 Services Framework Proxy(管古老的 C2DM 推送,现在绝大多数应用用不上,除非你有特别老的应用收不到推送才需要),以及一些早期独立分发的后端(UnifiedNlp 等)——这些都已经并入 Services 主包,以前单独装过的可以直接卸掉。
安装方式分几种渠道:APK 手动下载覆盖安装最直接,有 adb 环境的用 adb install -r 可以保留配置;用 F-Droid 的 microG 源是最省心的,会自动更新;Magisk 模块用户更新时先更模块再更组件 APK。有一个例外是安卓 15 及以上系统安装 SF Proxy,会触发"为旧版安卓打造"的阻止,需要电脑上用 adb 加参数绕过:adb install -r --bypass-low-target-sdk-block。
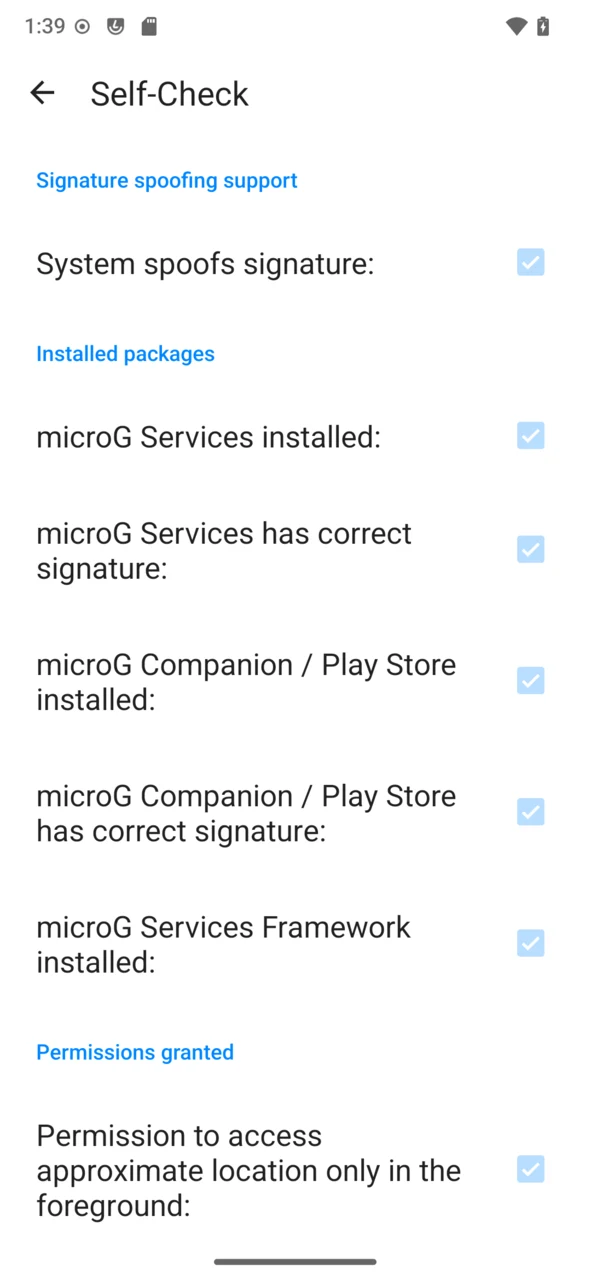
装完之后,microG 设置里有一个自检页,所有组件就位、权限都勾上才算完成——大版本更新后个别权限可能会被重置,需要重新确认。
版本迭代里的那条暗线
我从几个月前开始关注 microg 的版本变化,最直观的感受是节奏——不是那种大版本半年一更、每个版本都有一堆新功能的密集发布,而是小步快跑、持续修补、偶尔夹带一个真正的新东西。素材里提到的 v0.3.16 和 v0.3.17 之间的事,特别能说明问题。
最新状态:安全优先,TLS 1.3 默认
当前收集到的最新版本是 v0.3.15.250932-user(开发者预览构建),但日常用户应该跟的是 v0.3.17 这一条稳定线。v0.3.17 最值得注意的一点不是新功能,而是它专门为上一个稳定版同步发布了补丁——这说明上一版有高危安全漏洞,团队没有让它默默留在用户手机上等下一个正常更新周期,而是紧急出了补丁。这件事本身是个信号:microG 已经不再是"能跑就行"的玩具级项目,安全维护的优先级被抬到了最前面。
在 v0.3.16 里,团队把 TLS 1.3 设为默认协议。这个改动说大不大说小不小——对普通用户来说完全无感,对协议栈来说是一次实质性升级。结合"持续修复安全问题"的节奏来看,TLS 1.3 默认不是孤立事件,它是团队在悄悄把整个组件的密码学基线往现代标准拉的一部分。
来路:从匿名替代到有自己的更新节奏
microG 的早期版本我没见过太多一手资料,但从版本号结构和发布节奏里能反推一些东西。项目自身的版本号是 v0.3.x 这条线,而对标 Play Services 的基线号(比如 25.09.32)则挂在文件名里——这个双轨版本策略本身就很有意思:对内用自己的版本语义,对外必须和谷歌 Play Services 的版本体系对齐接口行为。这是一种典型的"替代品"路径学——先让接口层和对方保持同构,自己内部慢慢长出节奏。
早期组件是分散的:UnifiedNlp 后端、DroidGuard Helper、Services Framework Proxy 都是单独分发。现在这些都已经并入 microG Services 主包,用户不再需要逐个找、逐个装。从分散到集中的过程,是团队真正在做的事——不是继续维持一套"组件拼盘",而是把所有功能收拢到一个可管理的核心里。
团队一直在死磕什么
从 v0.3.16 和 v0.3.17 的改动清单里能看出一条比较清晰的优先级排序:
安全类问题是最高优先级——v0.3.17 为上一版紧急出补丁就是明证,TLS 1.3 默认也属于这条线的一部分。接口对齐是第二条线,比如 Play Integrity 接口的持续修正、华为地图定位的改进,这些是让应用"认账"的基础工作,永远在修。然后才是功能增量:Passkey 管理界面、谷歌地图时间线的本机存储开关——这些功能的特点是"做了、但默认关",团队没有把它们当成必须推的卖点,而是给用户一个可选项。
什么一直没管?素材里提了一句,Services Framework Proxy 这个组件从早年单独分发到现在并入主包,但它管的 C2DM 推送协议已经在生态里淘汰好多年了——团队没有在这类遗产上花力气去做新的适配,而是保持"有就有、没有拉倒"的低存在感处理。
预判:照这个路线往下走
从迭代规律看,microG 接下来大概率会继续沿着这条路线走:安全补丁紧跟、接口层持续对齐、功能增量保持克制。Passkey 管理界面是一个比较新的东西,如果它在后续版本里出现更多配套功能(比如和系统级密码管理器的联动),那可能说明团队开始往"独立组件"的方向走得更远了——不再满足于"谷歌接口的替身",而是想让它在某些场景下能成为真正的首选。
不过我也得说清楚,这只是从版本节奏推的,不是官方口径。唯一能肯定的是,microG 至少不会回到那种"匿名玩具"的状态——安全补丁的紧急发布和 TLS 1.3 默认这两件事,已经把它的定位钉在那里了。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。