黄鸟抓包架构拆解:httpCanary 为什么能在安卓上截获一切
httpCanary 简介
httpCanary——圈内人更习惯叫它「黄鸟」——是安卓平台上使用最广泛的 HTTP/HTTPS 抓包与注入工具之一。它的本质是一个运行在手机本地的网络代理,所有 App 发出的网络请求先经过它,再由它转发到目标服务器,响应原路返回。在这条链路上,httpCanary 可以记录、展示、搜索、修改每一个请求和响应的完整细节。
它适合谁?网络工程师用它调试手机端接口行为;逆向分析爱好者靠它定位 App 与服务器之间的通信协议;普通开发者也能用它快速排查某个接口为什么超时、某个 Header 有没有正确带上——只要你的手机能跑 APK,且 App 的目标域名不做证书绑定,httpCanary 几乎是开箱即用的。
安装
httpCanary 的安装包大小只有 12.45MB,安卓平台通过httpCanary下载获取 APK 后安装即可。安装后首次启动需要做三件事:第一,授予 VPN 配置权限——它会弹出一个系统级的 VPN 授权对话框,确认后 httpCanary 才能把自己注册为系统代理;第二,安装自签名 CA 证书到「用户证书」目录(这是 HTTPS 解密的前提),部分 ROM 需要手动在「设置 → 安全 → 安装证书」路径下操作;第三,在 App 内部的「目标应用」和「目标 Host」里配置你想要抓的范围——可以只指定某一个 App(比如只抓微信),也可以留空抓所有流量。
常见坑位:有些 App 做了 SSL Pinning(证书绑定),即使装了 CA 证书也解不开 HTTPS,这时候 httpCanary 只能拿到加密后的密文;卸载重装时记得先在系统设置里把 httpCanary 的 VPN 配置删掉,残留的 VPN 规则会导致新安装的 app 无法正常联网。
它到底是怎么抓到包的——VPN 代理架构
用过 Charles、Fiddler 的人都知道,桌面端抓包靠的是把系统代理指向抓包工具。但安卓 App 大多不遵循系统代理设置——它们要么直接连服务器,要么自己实现一套 HTTP 栈。httpCanary 用的是另一条路:注册成一个 VPN 服务。
这是安卓平台抓包工具的通用解法。原理不复杂:Android 提供了 VpnService API,任何 App 只要能注册成 VPN,就能获得一个虚拟网卡(tun 接口)。当 httpCanary 注册 VPN 成功后,系统会把所有 TCP/UDP 流量路由到这个虚拟网卡上——注意,是所有流量,不管目标 App 愿不愿意。httpCanary 在用户态读取 tun 接口上的原始 IP 包,解析出 TCP 连接,在这个层面上它就是一个代理服务器。
整个数据流向可以这样理解:
App 发出 HTTP 请求 → 系统路由到 tun 网卡 → httpCanary 读 IP 包 → 解析 TCP 流 → 还原 HTTP 请求 → 转发到真实服务器 → 响应原路返回 → httpCanary 记录 → App 收到这个设计的好处是 App 无感知——它以为自己直接连了服务器,实际上中间隔了一层;不需要任何 App 配合,覆盖面极广。代价也有:VPN 层的性能开销(每一个 TCP 包都要走一遍用户态 → 内核态 → 用户态),以及少数对 VPN 敏感的 App(比如银行 App)会主动断网来对抗这种劫持。
注入引擎:自动修改的本质
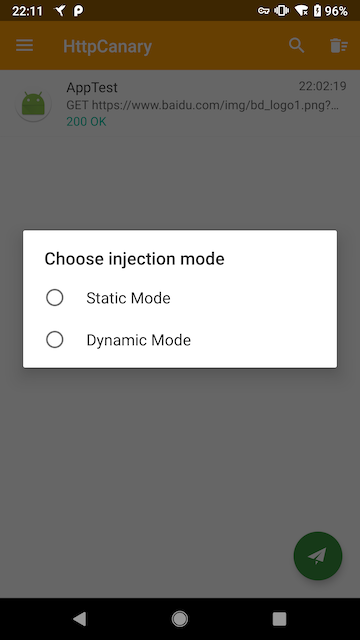
httpCanary 最核心的差异化能力不是「看」,而是「改」。它提供了两种注入模式:静态注入(预设规则自动生效)和动态注入(实时拦截手动改)。两者的底层机制是一致的——都是在「还原 HTTP 请求 → 转发给服务器」和「服务器响应 → 返回给 App」这两个节点上做文章。
静态注入的配置模型很有意思:每条规则由「匹配条件」和「修改规则」两部分组成。匹配条件可以是 Host、URL 路径模式、请求方法、Header 内容、甚至「哪个 App 发出的」;修改规则分请求侧和响应侧,请求侧能改 URL、Header、Body、参数,响应侧能改状态码、Header、Body。多个注入器可以同时生效,同一个请求如果匹配多个规则,修改会按创建顺序依次叠加。
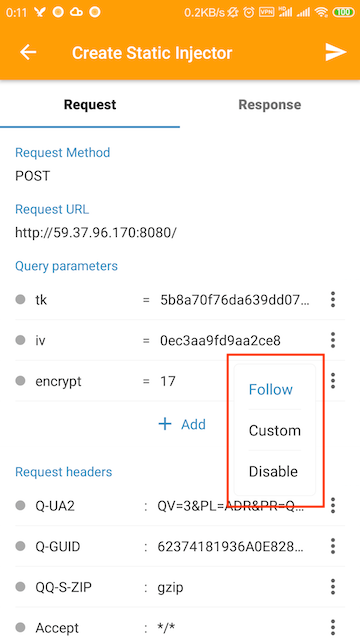
这套设计的巧思在于它把「修改什么」和「什么时候改」解耦了。你不用等某个请求恰好出现才临时去改——只要规则配好,每次同类型请求都会被自动处理。比如你想让所有 api.example.com 的 GET /user/* 请求都多带一个 X-Debug: true Header,一条静态注入规则就能搞定,不需要写一行代码。
取舍:这套架构的代价
没有银弹。httpCanary 的 VPN 代理架构带来了无感知抓包的优势,但也暴露了三个结构性短板:
第一,HTTPS 解密依赖用户 CA 证书。 安卓 7.0 之后默认不信任用户安装的 CA 证书,很多 App 的网络配置里只信任系统级 CA。解决办法是把 httpCanary 的 CA 证书手动移动到系统证书目录,但这通常需要 root 权限。没有 root 的话,你能抓 HTTP、能抓明文 HTTPS(App 配置里用了用户 CA),但对做了 SSL Pinning 的 HTTPS 流量只能拿到密文。
第二,VPN 是全局性的。 你开了 httpCanary 的 VPN,意味着手机上所有 App 的所有流量都会过一遍它——包括系统进程、后台更新、推送服务。httpCanary 会在内部做 Host 和 App 的过滤来减少记录量,但过滤逻辑本身也消耗 CPU 和内存。抓包时间长了,手机耗电和发热都会明显上升。
第三,部分 App 有对抗机制。 银行、支付、企业级 App 往往会主动检测当前是否存在 VPN 连接——检测到就终止网络请求或弹安全提示。这不是 httpCanary 的 bug,而是目标 App 在主动防御中间人攻击。
这个架构意味着什么
理解了 httpCanary 的底层设计,再回头看它的功能就会觉得很顺理成章:cURL 转换之所以能做到「一键导出」,是因为它在还原 HTTP 请求的阶段已经拿到了完整的 Method、URL、Headers、Body,只是做了一次格式重排;搜索与条件筛选之所以能跨 URL、Header、Body 多字段查询,是因为所有请求和响应的原始数据都已经被它缓存到了本地数据库里;注入引擎之所以能同时支持请求侧和响应侧修改,是因为这两个节点在数据流向里天然就是独立的、都在它的控制范围内。
如果你是做 App 调试,它可能是你能在安卓上找到的最省心的抓包方案——不需要 root、不需要 App 配合、界面直观。如果你是做逆向分析,就需要先准备好 root 环境或者换用基于 Frida/Objection 的 SSL Pinning bypass 方案,否则 HTTPS 解密是绕不过去的坎。不管哪种场景,理解它 VPN 代理这层核心架构,你就知道什么时候它能帮到你、什么时候需要换工具。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。