HoYoGet 抽卡連結獲取工具的設計原理:為什麼它能繞過複雜的請求流程
HoYoGet 是什麼
HoYoGet(早期名稱為 yuanshenget)是一款專為原神、絕區零以及崩鐵玩家推出的抽卡連結獲取工具。它解決的問題很具體:許多玩家在匯總抽卡記錄、分析保底機制時,需要從遊戲客戶端中提取一次性的查詢連結,而這條連結的取得過程本身就涉及複雜的認證與請求參數,普通玩家很難手動完成。
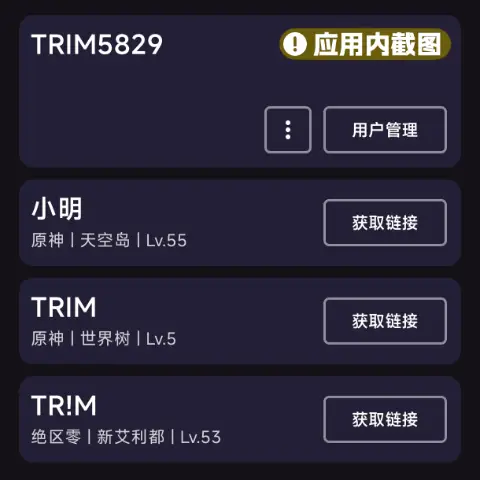
這款工具的核心價值在於把這個「幾乎只有技術向玩家能搞定」的流程包裝成了一個按鈕操作——打開 App、登入米遊社、點一下「獲取抽卡 URL」,連結自動複製到剪貼簿。界面乾淨,功能單一,5MB 出頭的安裝包沒有多餘的東西。從 2026 年 9 月的版本更新記錄來看,它維持著兩周一次的節奏,主要修復各種帳號型號的登入相容性問題。
安裝
HoYoGet 未上架 Google Play 或國內應用商店,安裝包需從開發者網站下載,目前最新版本為 2.1.0,安裝包大小僅 5.13MB。由於是獨立 APK,安裝時安卓系統會彈出「未知來源」風險提示——這是正常現象,允許本機安裝即可。
安裝前置條件有兩點值得注意:一是你的裝置需要搭載 Android 5.0 以上系統版本;二是如果你打算使用 ADB 管道獲取連結(後面會講這條管道的技術細節),還需要額外安裝 Shizuku 並完成無線配對,這是目前 Android 11 以上裝置的標準做法。首次啟動後,你可以選擇用米遊社帳號密碼或簡訊驗證碼登入;開啟了「新裝置登入驗證」的帳號,第一次在新裝置上登錄時需要用驗證碼完成一次設備信任建立,之後就能正常使用密碼登入。
為什麼需要 HoYoGet:抽卡連結背後的隱藏機制
我接觸過不少原神玩家,他們對保底機制的討論熱度不亞於遊戲內容本身——180 抽的硬性保底、90 抽的軟保底、大小保底的切換邏輯。但要精確追蹤這些數據,你需要每一抽的完整記錄,而這些記錄的來源只有遊戲客戶端內的一個隱藏 API。
問題在於,這個 API 不是公開接口,它的請求參數裡包含了遊戲伺服器動態簽名、裝置指紋、帳號 token 等多層保護。把它想像成一個需要同時出示三種證件才能進入的後台——你得有身份證(米遊社 token)、門禁卡(裝置指紋)、還有當天有效、過期作廢的通行碼(伺服器動態簽名)。普通玩家根本不可能手動拼出這個請求。
這就是 HoYoGet 存在的根本原因:它把這些底層認證流程封裝成了兩條截然不同的技術管道,讓使用者只需要做最上層的登入動作,剩下的全由工具自動完成。
兩條管道的技術原理
HoYoGet 的設計者在這個問題上展現了一個很巧妙的取捨:他沒有只做一條管道,而是同時實現了「米遊社帳號直連」和「ADB 本地劫持」兩種路徑。這兩條路徑的原理完全不同,覆蓋的場景也互補。
管道一:米遊社帳號直連
這條管道的思路很直接——用戶在 HoYoGet 裡登入米遊社,工具拿到米哈遊通行證的 token,然後直接向抽卡記錄 API 發送請求。這裡的關鍵是請求參數的構造:HoYoGet 會從登入回傳中提取服務端綁定的遊戲帳號資訊,自動拼接對應的遊戲 ID、伺服器代碼、時間戳和簽名參數,然後以 APP 本身的身份發起請求。
這條管道的優勢是使用者零額外配置——登入就能用。但它有一個天然邊界:米哈遊通行證的授權範圍是按遊戲區分的。目前這條管道只覆蓋原神和絕區零,崩鐵(崩壞:星穹鐵道)的認證流程不同,無法直接復用。這也是為什麼錯誤碼 2(選擇的帳號不是原神或絕區零帳號)出現頻率最高的原因——崩鐵玩家點了錯的方法。
管道二:ADB 本地劫持
當帳號直連走不通的時候(比如崩鐵、或者米遊社登入受限),HoYoGet 會切到另一條更底層的路徑:透過 ADB(Android Debug Bridge)直接從遊戲客戶端的本地請求中攔截抽卡連結。
這條路徑的原理更有意思:遊戲客戶端本身在運行時會發起抽卡記錄查詢請求,這個請求裡就包含了有效的連結參數。HoYoGet 透過 Shizuku(一個讓 App 獲得 ADB 級別權限的中間件)監聽遊戲客戶端的網路請求,從中提取出那條關鍵連結。整個過程對遊戲本身完全透明,不需要修改客戶端,也不會觸發反作弊機制。
用一個不太精確但直觀的比喻:第一條管道是你直接去找管理員要資料(官方 API),第二條管道是你站在資料室門口,從管理員送資料經過時順手複印一份(攔截客戶端請求)。第二條路徑看起來更「地下」,但實際上更穩定——因為它依賴的是遊戲客戶端自己的請求流程,而這個流程的變動頻率遠低於官方 API 的調整。
取捨:這套設計的代價
HoYoGet 的雙管道設計很聰明,但不是沒有代價。
第一條管道的代價在於依賴米哈遊通行證的穩定性。每當米哈遊調整登入流程、增加新的驗證層(比如設備驗證、行為驗證),HoYoGet 的登入模組就需要跟進更新。錯誤碼 4 和 5 集中出現在這個環節——請求資訊有誤通常是因為簽名參數過期,網路請求失敗則可能是 API 端點變動或被限流。這也是為什麼 HoYoGet官網 的更新頻率這麼高——它在持續追趕遊戲客戶端的腳步。
第二條管道的代價是使用者配置門檻。ADB 不是普通安卓使用者能輕鬆搞定的東西——你需要開啟開發者選項、配對 Shizuku、每次重啟手機後重新啟動服務。對技術向玩家來說這幾分鐘的一次性配置不算什麼,但對只想拿條連結的普通玩家來說就太麻煩了。這也是為什麼 HoYoGet 把帳號直連放在主入口,ADB 管道藏在進階選項裡。
還有一個共同的代價:連結有效期。無論哪條管道拿到的抽卡連結都是一次性、短時效的——通常幾小時內就會過期。這不是 HoYoGet 的限制,而是遊戲伺服器的設計。工具解決的是「怎麼拿到」的問題,至於拿到後你多久內要用上,伺服器自有規矩。
判斷:適用場景與邊界
從這些原理分析下來,HoYoGet 的定位其實很清晰:它不是一個通用的遊戲工具,而是一個抽卡數據鏈路中的關鍵節點——專門解決「從客戶端拿到那條連結」這一個點上的痛。
如果你是原神或絕區零的活躍玩家,想做認真的抽卡數據分析(比如精確的保底追蹤、運氣指標計算),HoYoGet 的帳號直連管道是最省事的選擇——登入就能用,自動複製連結。但如果你玩的是崩鐵,或者你的米遊社帳號因為某種原因無法在這台裝置上順利登入,那就得走 ADB 管道,一次性配對好 Shizuku 之後體驗也不差。
有一個場景 HoYoGet 明確不適用:如果你是開發者,想批量爬取大量帳號的抽卡數據——這兩條管道都是單使用者設計,沒有提供批量介面,而且連結的短時效也決定了它無法支撐大規模自動化。它從一開始就是給個人玩家用的,不是給數據爬蟲用的。
總結
回到最初的那個問題:HoYoGet 為什麼能做到這件事?答案是它沒有試圖去「破解」什麼,而是在遊戲生態的灰色地帶找到了兩條合法請求路徑的縫隙——一條是官方授權的通行證 API,一條是客戶端自身發出的本地請求。它的精巧之處不在於技術上有多麼高深,而在於把這兩條本來只有開發者才懂的路徑,包裝成了普通玩家能點一下就用的東西。
這種設計哲學其實值得很多同類工具參考:與其試圖繞過所有保護,不如找到保護機制本身允許的那些例外情況,然後把它們產品化。HoYoGet 就是這樣做的——它沒有觸犯遊戲的核心規則,只是幫玩家拿到了本來就屬於自己的數據入口。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。