APatch 內核級 Root 完整盤點:從原理到模組生態
APatch 是什麼
APatch 是一款專為 Android 設備打造的內核級 Root 工具,它的核心思路是透過直接 patch 設備內核(kernel)來獲取系統最高權限,而非修改傳統的 ramdisk 或 init 流程。這條技術路線從根本上區別於 Magisk——後者走的是「修改 boot 鏡像中的 ramdisk → 注入腳本 → 在使用者空間提供 root」的路徑,而 APatch 選擇了一條更底層的路:直接在內核空間建立 root 機制。
為什麼值得認真盤點?因為 APatch 不是 Magisk 的簡單替代品,它代表了 Android Root 方案的一次技術轉向。從 root 的隱形程度到模組的能力邊界,從安全鑑權的設計哲學到救磚的分級策略,APatch 在幾乎每個維度上都做出了與傳統方案不同的選擇。對於需要 Root 但又不想被檢測、或者想要更強系統級操控能力的用戶來說,這是一條值得理解的新路。
安裝
APatch 的安裝流程與普通 APK 完全不同——它不是「下載 APK → 點安裝」這麼簡單,而是一個涉及 boot 分區修补與 fastboot 刷入的過程。以下是這款軟體專屬的安裝指南:
前置條件:你需要設備的原廠 boot.img(從官方固件包中提取,或透過 Magisk Manager 的「下載原始 boot」功能獲取),以及一台能跑 fastboot 的電腦。這一步絕不能跳過——APatch 修补時直接操作內核,用非原廠 boot 做修补幾乎必然導致開機循環。
修补步驟:打開 APatch下載 後獲得的 APatch 管理器 APK,選擇「安装」功能,導入原廠 boot.img。管理器會詢問你一個超級密鑰(SuperKey)——這個密鑰是 APatch 鑑權的唯一憑證,輸入錯誤時系統呼叫會被靜默忽略,不會有任何提示。建議設一個你能記住的強密碼,寫在安全的地方。修补完成後會產生一個新的 patched boot.img。
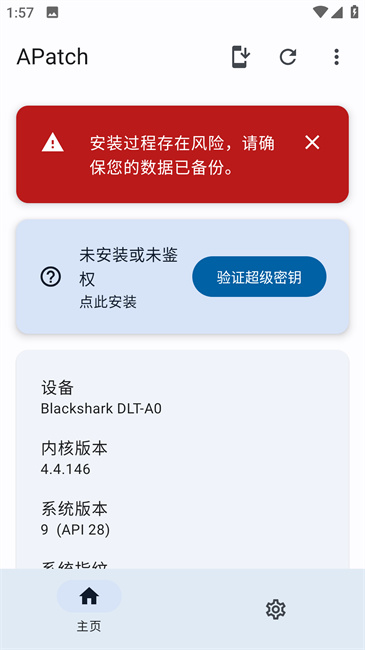
刷入與驗證:設備進入 fastboot 模式(通常是音量下 + 電源鍵),用 fastboot flash boot patched-boot.img 刷入。重啟後第一時間打開 APatch 管理器,看到設備資訊頁面正常顯示、紅色警告消失,再點「驗證超級密鑰」輸入你之前設的密鑰——通過即代表 Root 成功。如果管理器顯示「未安装或未鑑權」但終端 su 命令能正常拿到 root shell,說明內核級 Root 實際已生效,只是管理器鑑權環節有問題。
安裝後注意事項:最重要的一個坑——APatch 修补 boot 時預設不會自動備份原廠 boot.img。如果你的設備支援 A/B 分區(絕大多數新機都是),OTA 升級前必須手動刷回原廠 boot,否則系統會因校驗失敗而強制使用全量包升級,甚至可能觸發安全機制。養成習慣:每次修补前手動保存一份原廠 boot.img 到電腦硬碟。
內核級 Root 原理與隱形優勢
APatch 與 Magisk 最根本的差異不在於功能列表,而在於 Root 能力的注入位置。Magisk 在使用者空間提供 root——它需要在 init 階段啟動一個 su 守護進程,建立 su 二進位檔案,並留下一系列 magisk 專屬的系統屬性。這些痕跡都是 SafetyNet、Play Integrity 以及各類銀行 App 檢測的目標。
APatch 的 Root 完全發生在內核空間。沒有 su 二進位檔案、沒有守護進程、沒有額外的系統屬性。它透過 KernelPatch 技術在內核層建立了一套超級呼叫機制(SuperCall),當一個進程需要 Root 權限時,內核會直接驗證密鑰並返回特權——整個過程對使用者空間完全透明。更巧妙的是,SuperCall 在密鑰錯誤時的行為被設計成「呼叫方不受任何影響」,這意味著檢測 App 嘗試呼叫 SuperCall 也會被靜默忽略,無法區分「呼叫不存在」和「呼叫存在但我沒權限」。
這帶來一個直接的優勢:對於需要過 Root 檢測的場景(銀行 App、線上支付、部分遊戲),APatch 天然就比 Magisk 更有優勢。Magisk 的隱藏模組(MagiskHide)本質上是在檢測層做額外的覆蓋,而 APatch 從一開始就不在那裡留下痕跡。
APM 模組生態:兼容與超越
APatch 的模組系統稱為 APM(APatch Module),實作來自 KernelSU。從架構上看,它與 Magisk 模組高度兼容——APM 模組同樣透過 overlayfs 在 post-fs-data 階段將模組檔案疊加到系統分區上,不触碰原始系統檔案(systemless 修改)。這意味著絕大多數現有的 Magisk 模組可以直接安裝在 APatch 上使用。
安裝流程也與 Magisk 類似:在管理器的「系統模組」頁面點擊浮動按鈕,選擇模組 zip 檔案,管理器自動解包、檢查 module.prop、將模組檔案放到 /data/adb/ap/modules/ 下,重啟生效。每個模組右側的開關可以隨時啟用或禁用,禁用後同樣需要重啟才能生效——因為 overlayfs 的掛載發生在開機早期。
APM 模組的一個加分項是 WebUI 支援。部分模組提供了內嵌瀏覽器頁面來做複雜的配置操作,APatch 的 WebUI 實作與 KernelSU 完全一致,為 KernelSU 設計的 WebUI 在 APatch 上直接能用,不需要額外的適配工作。
模組管理也有已知的坑:如果安裝模組時報 os error 2、5 或 22 這類錯誤,通常是因為 shell 被 Root 授權後,它的 SELinux 上下文影響了其他進程的檔案操作。解決方法是進入權限管理,找到 shell 條目取消授權,重啟後再試——這是官方推薦的解法。
KPM 內核模組:Magisk 做不到的事
如果說 APM 模組是「與 Magisk 對齊」的能力,那麼 KPM(KernelPatch Module)就是 APatch 獨有的殺手級功能。APM 模組運行在使用者空間,能做的事情本質上是檔案級別的覆蓋與替換;而 KPM 模組直接運行在內核空間,能做 Magisk 模組永遠做不到的事:內核 hook、syscall hook、內核參數動態修改。
這意味著什麼?舉例來說,透過 KPM 你可以攔截所有系統呼叫、修改內核的網路棧行為、甚至在內核層讀寫任何進程的記憶體。這些能力對於需要深度操控系統行為的開發者和極客來說是無可替代的——Magisk 的使用者空間 hook 有其天然的上限,而 KPM 從根本上繞過了這個限制。
當然,能力越大責任越大。KPM 模組直接操作內核,寫壞了就是開機循環(bootloop),沒有 systemless 緩衝帶。官方建議 KPM 模組只從可信來源獲取,絕不要刷入來路不明的補丁。
超級密鑰與安全鑑權
APatch 的安全機制圍繞「超級密鑰(SuperKey)」展開,這是它與 Magisk 在設計哲學上的另一個鮮明對比。Magisk 的 su 授權是基於進程名稱與 SHA1 指紋的動態審核——每當一個新 App 請求 su,管理器都會彈窗讓用戶決定允許或拒絕,並建立白名單或黑名單規則。
APatch 選擇了更簡單也更極端的方案:只有一個超級密鑰,所有需要 Root 的進程都必須透過 SuperCall 提供正確的密鑰才能獲取權限。密鑰驗證失敗時,SuperCall 的返回值被設計成與「系統呼叫不存在」完全一致——呼叫方(包括任何企圖探測的檢測 App)無法區分「這部裝置有 APatch 但我密鑰錯了」和「這部裝置根本沒有 APatch」。
這種設計的代價是便利性降低——不像 Magisk 那樣可以對每個 App 單獨控制權限。但換來的是極致的隱形性和簡潔的安全模型,對於追求隱蔽性的場景來說是值得的取捨。
分級救磚與排障體系
任何 Root 工具都有開機循環(bootloop)的風險,APatch 也不例外。但 APatch 文檔提供了一套從溫和到激進的五級分級排查方案,讓用戶在遇到 bootloop 時不至於手忙腳亂:
第一級是安全模式——長按電源鍵重啟後快速按音量減鍵進入。如果能進入系統,說明是模組衝突,去管理器裡卸載最近裝的模組即可。第二級是 fastboot boot stock-boot.img 臨時引導,用原廠 boot 測試——如果原廠 boot 能進而修补後的不能進,問題就在你的修补產物上。第三級是刷回原廠 boot,通常就能恢復正常。第四級才是恢復出廠設定(清空所有用戶資料),第五級是用廠商線刷工具(小米 MiFlash、三星 Odin 等)做整機線刷。
這套分級方案的核心邏輯是:先試不破坏資料的溫和手段,再逐步升級。而預防勝於排障——每次修补前備份原廠 boot、裝完新模組立即重啟驗證、一次只裝一個模組、永遠自己修补自己的 boot,這四條簡單規則能避免絕大多數的 bootloop。
短板也要說
APatch 不是萬能的,它有幾個明確的侷限性。第一,設備內核必須支援 CONFIG_KALLSYMS 編譯選項——這是 KernelPatch 運行的前提,部分老設備或特殊定製內核可能不具備這個條件,此時只能回退到 Magisk 等傳統方案。
第二,OTA 升級前的手動恢復機制讓不少用戶踩過坑。Magisk 會自動備份原廠 boot 並在 OTA 後自動重新修补,APatch 不做這件事——對於 MIUI/HyperOS 等系統來說,如果 OTA 前沒刷回原廠 boot,系統校驗失敗後可能強制全量包升級甚至觸發安全機制。這個設計取捨(輕量 vs 便利)目前看起來還沒有官方的自動化解決方案。
第三,模組生態的成熟度仍不如 Magisk。雖然大部分 Magisk 模組可以直接在 APM 上運行,但專門為 APatch 優化的模組數量、KPM 模組的開發社區活躍度、以及各類模組的兼容性測試覆蓋面,都還在追趕 Magisk 多年積累的生態基礎。
什麼樣的人該用它
需要過 Root 檢測的普通用戶:如果你使用銀行 App、線上支付或部分會檢測 Root 狀態的遊戲,APatch 的內核級隱形特性帶來的優勢是 Magisk 的隱藏模組無法比擬的。不需要額外配置 MagiskHide,天然就能繞過大部分檢測場景。
追求內核級操控能力的極客與開發者:KPM 內核模組帶來的 hook 能力、syscall 攔截能力、記憶體級別的操控能力,是 Magisk 使用者空間方案永遠觸及不到的領域。對於需要深度研究系統行為、開發特殊用途工具的開發者來說,這套能力是無可替代的。
厭倦傳統 Root 方案技術債的玩家:Magisk 走了這麼多年,積累了不少歷史包袱——init 腳本的複雜性、使用者空間痕跡的難以消除、模組系統的種種限制。APatch 從一開始就選擇了一條更乾淨的技術路線,代價是生態還在成長,但對於願意嘗試新事物的玩家來說,這條路值得走一走。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。