把 Aegis 嵌进我的安全工作流:一个无云同步的 2FA 闭环实践
Aegis 是什么
Aegis 是一款只跑在 Android 上的开源 2FA 双重身份验证器——本地存码、AES-256-GCM 加密保险库、GPL-3.0 源码可审计,没有任何云端依赖。它的定位很明确:给那些不想把验证码密钥绑在 Google、微软或 Twilio 账号上的人用。跟 Google Authenticator 的账号云同步、Authy 的多设备云端备份不同,Aegis 把全部 2FA 条目锁在手机本地一个加密保险库文件里,备份和迁移完全由你自己掌控。
安装
Aegis 只有 Android APK 一个发行形态,最新版本 3.4.1,安装包 6.26M。安装前先确认你不是 iPhone 用户——官方 FAQ 明确没有 iOS 移植计划。从 Aegis下载 获取安装包后(优先走 Google Play 或 F-Droid,第三方渠道建议核对包名 com.beemdevelopment.aegis),首次启动会引导你设置保险库密码——这是整套安全体系的根,建议用 16 位以上、包含大小写和数字的强密码,并且开启自动备份。自动备份路径可以指定到手机内部存储或外置 SD 卡,之后每次修改保险库都会静默写一份副本过去。如果你习惯用 Syncthing、WebDAV 或某个私有云目录,把备份指向那个同步文件夹就能搭出一套"本地加密 + 私有云自动同步"的方案,全程不经过任何第三方验证器的服务端。
旧流程的痛点:三种验证器来回换
我之前三年用过三种验证器,每一种都在某个环节上让我妥协过。一开始是 Google Authenticator——好处是跟 Google 账号绑定,换机直接同步,坏处是我的 GitHub、Cloudflare、阿里云这些跟 Google 半毛钱关系没有的 2FA 也被迫挂在 Google 账号的生态链上,我把核心安全凭据托付给了一个跟这些服务无关的平台。后来换 Authy,多设备同步确实爽,但 Twilio 云端不提供导出功能,换验证器需要逐个去服务方重新绑定,那段时间我光"禁用旧的→扫码新的"就花了大半天。最惨的一次是 Authy 重装后云端拉取失败,我对着屏幕看着一堆服务提示"请输入验证码",手机却出不了任何码。
最后落到 Aegis,是因为它刚好对上了我对 2FA 的三个硬要求:本地可控、可导出、不联网。但 Aegis 本身只是一个出码工具,要让它真正"好用",我需要搭出一套覆盖录入、日常备份、换机迁移的完整流程,不然本地存码跟把钥匙锁在屋里没区别。
新流程:Aegis 为中心的四步闭环
现在我把这套流程固定成四步,每一步的衔接点都有明确的工具和操作规范。
第一步:录入阶段——三种方式各有用途
新服务开 2FA 时,Aegis 给我三种添加路径:实时扫码、从图片识别、手动输入。我根据场景分工:在电脑网页上绑定服务时(Cloudflare、GitHub、阿里云控制台),二维码出现在显示器上,我用手机拍一张发到聊天工具或局域网传输,然后走"从图片扫描"这条路——比实时扫码稳,屏幕反光或摄像头糊也不怕;在手机 App 内绑定时直接扫码;遇到 PDF 邮件附件里的二维码,存相册再识别。三种方式本质一样,都是把 otpauth 密钥录进保险库,选哪种纯粹看当下哪个方便。
第二步:日常备份——自动写文件,手动做归档
自动备份是这套流程的心脏。我把备份路径指向手机内部存储的 Android/data/com.beemdevelopment.aegis/files/backups/,同时这个目录被 Syncthing 同步到我的本地 NAS 和私有云存储。每天保险库有任何改动,Aegis 都会静默生成一份带时间戳的加密副本,全程零交互。我每个月手动导出一份完整加密文件做离线归档,用密码加密后存进网盘保险箱——这是为了应对自动备份链断掉的极端情况(比如 Syncthing 同步目录被我误删)。
第三步:换机迁移——文件方式走主线,二维码做兜底
换机时的首选是文件迁移:旧手机导出加密保险库文件→走文件传输通道(USB、局域网、网盘都行)→新手机安装 Aegis→导入那个文件→输入密码解锁。这条线的好处是不依赖任何网络服务端,文件在你手里就是最终凭据。如果两台设备恰好在同一网络下、又嫌传文件麻烦,可以用二维码导出做一次性批量搬运——设置里选"导出二维码",勾选条目,屏幕上会显示一张聚合二维码,新手机直接扫。但这个动作我只在确认环境安全时用:导出的瞬间屏幕上是全部密钥的总图,绝不截图、绝不录屏,扫完立即关掉。
第四步:整理阶段——分组和图标包解决条目多了之后的混乱
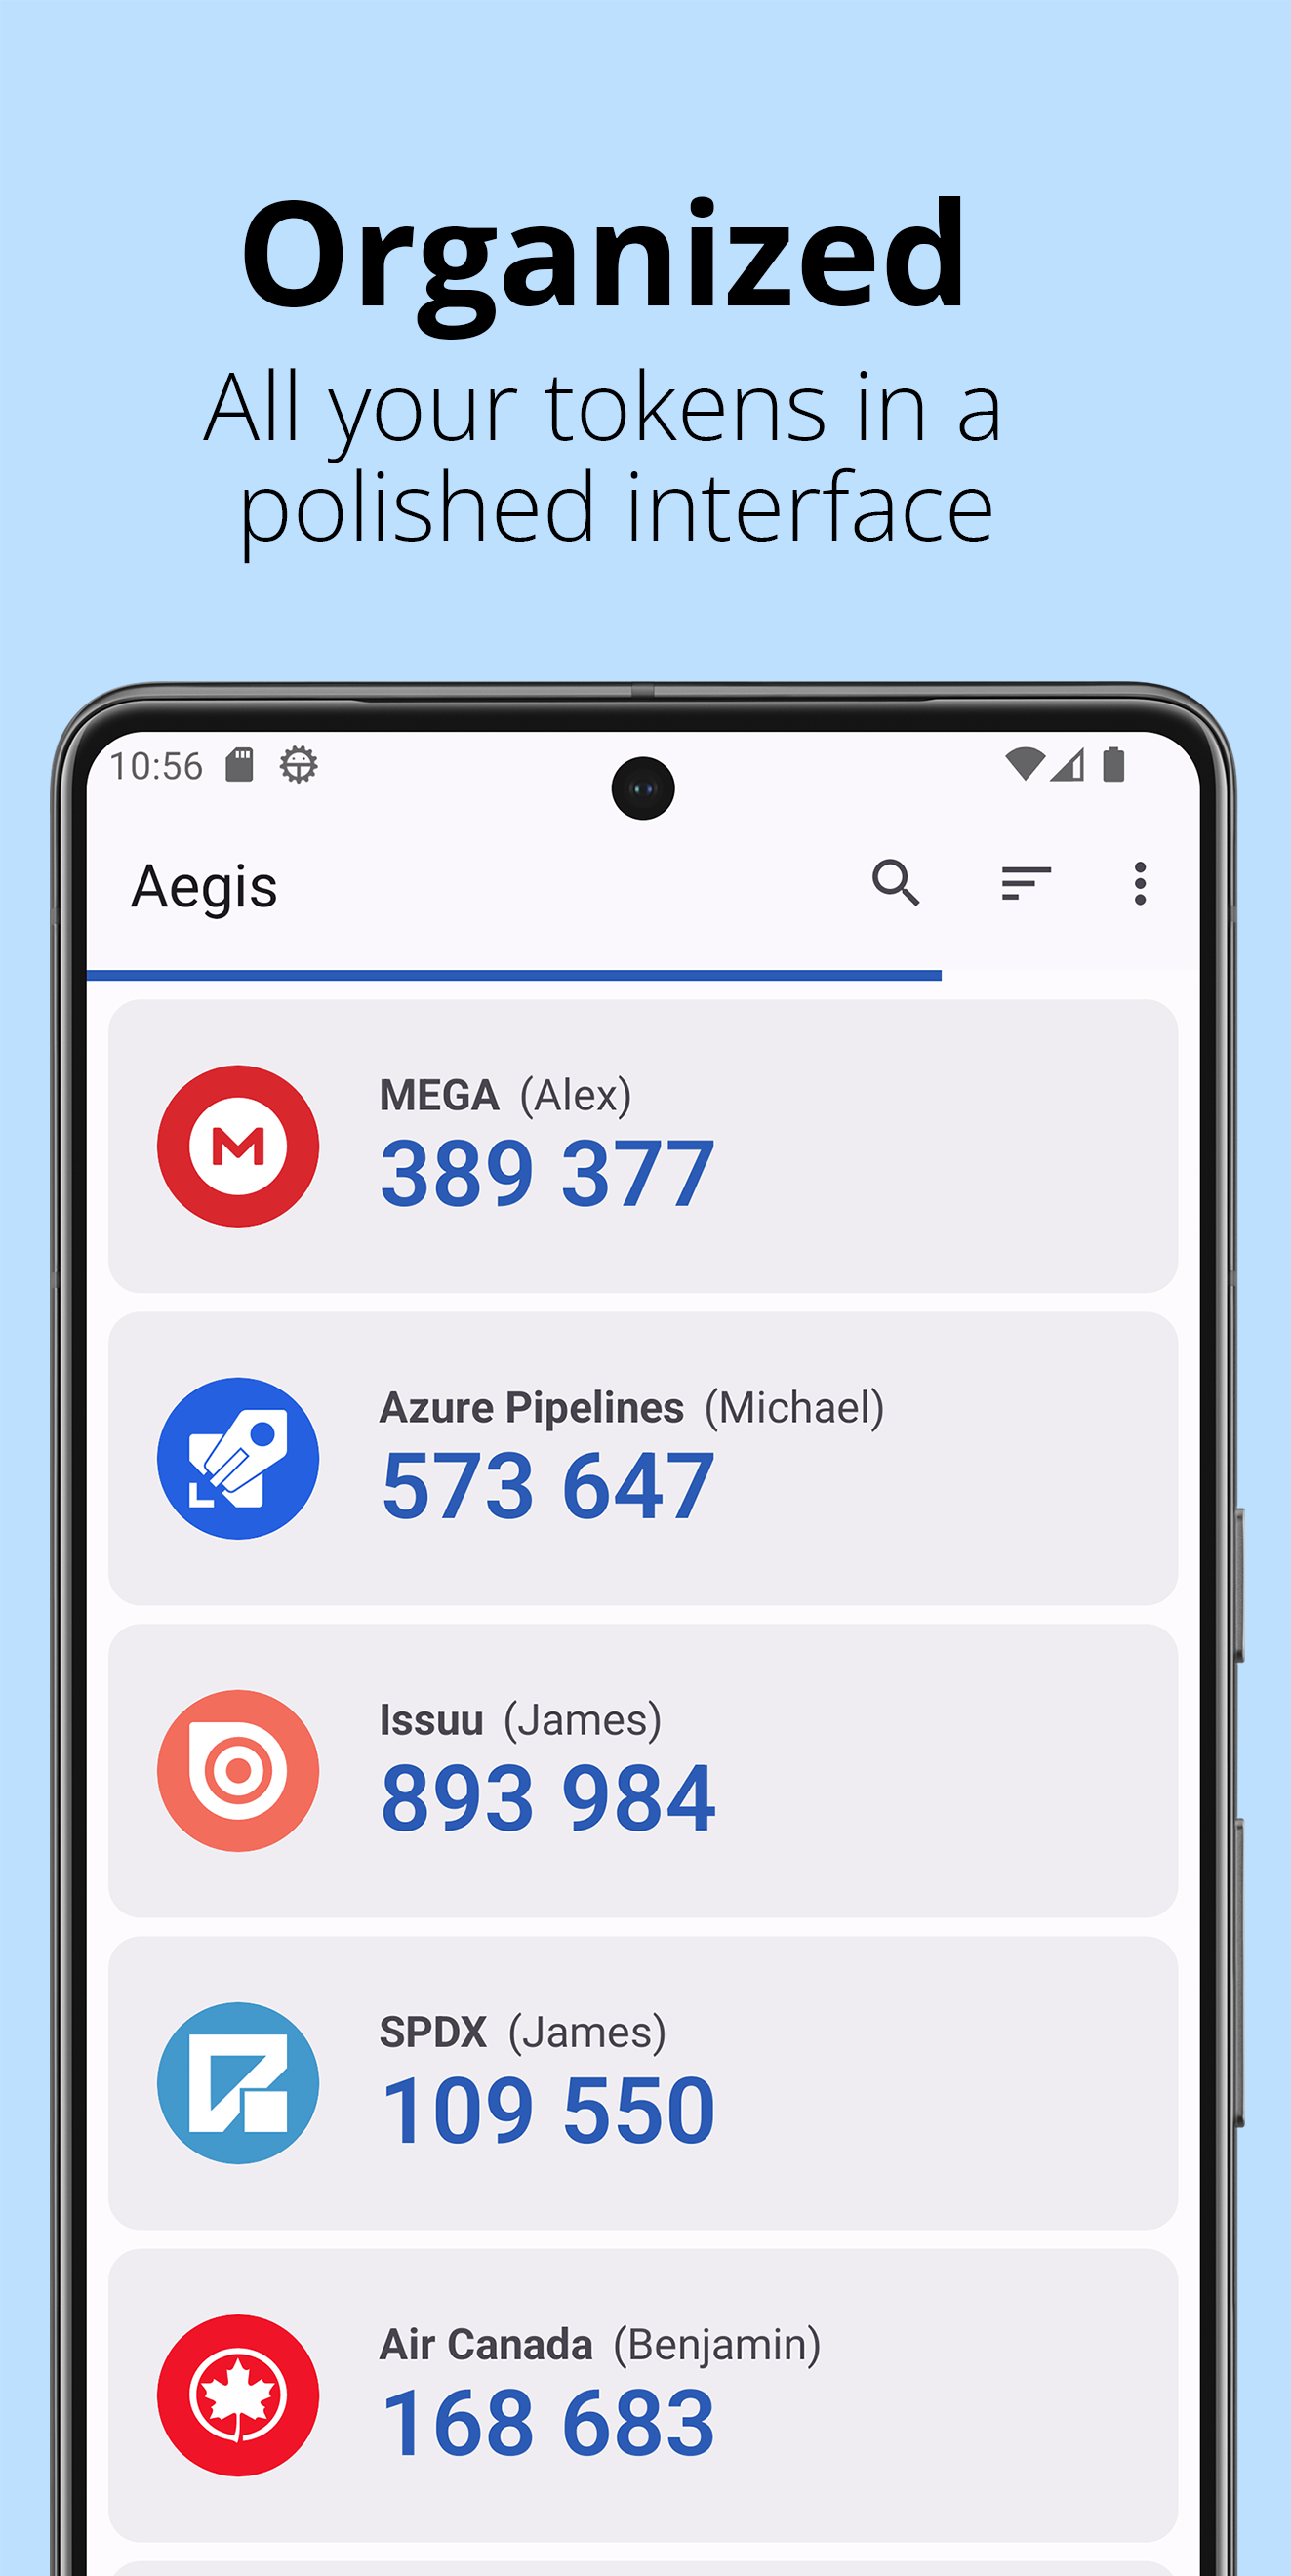
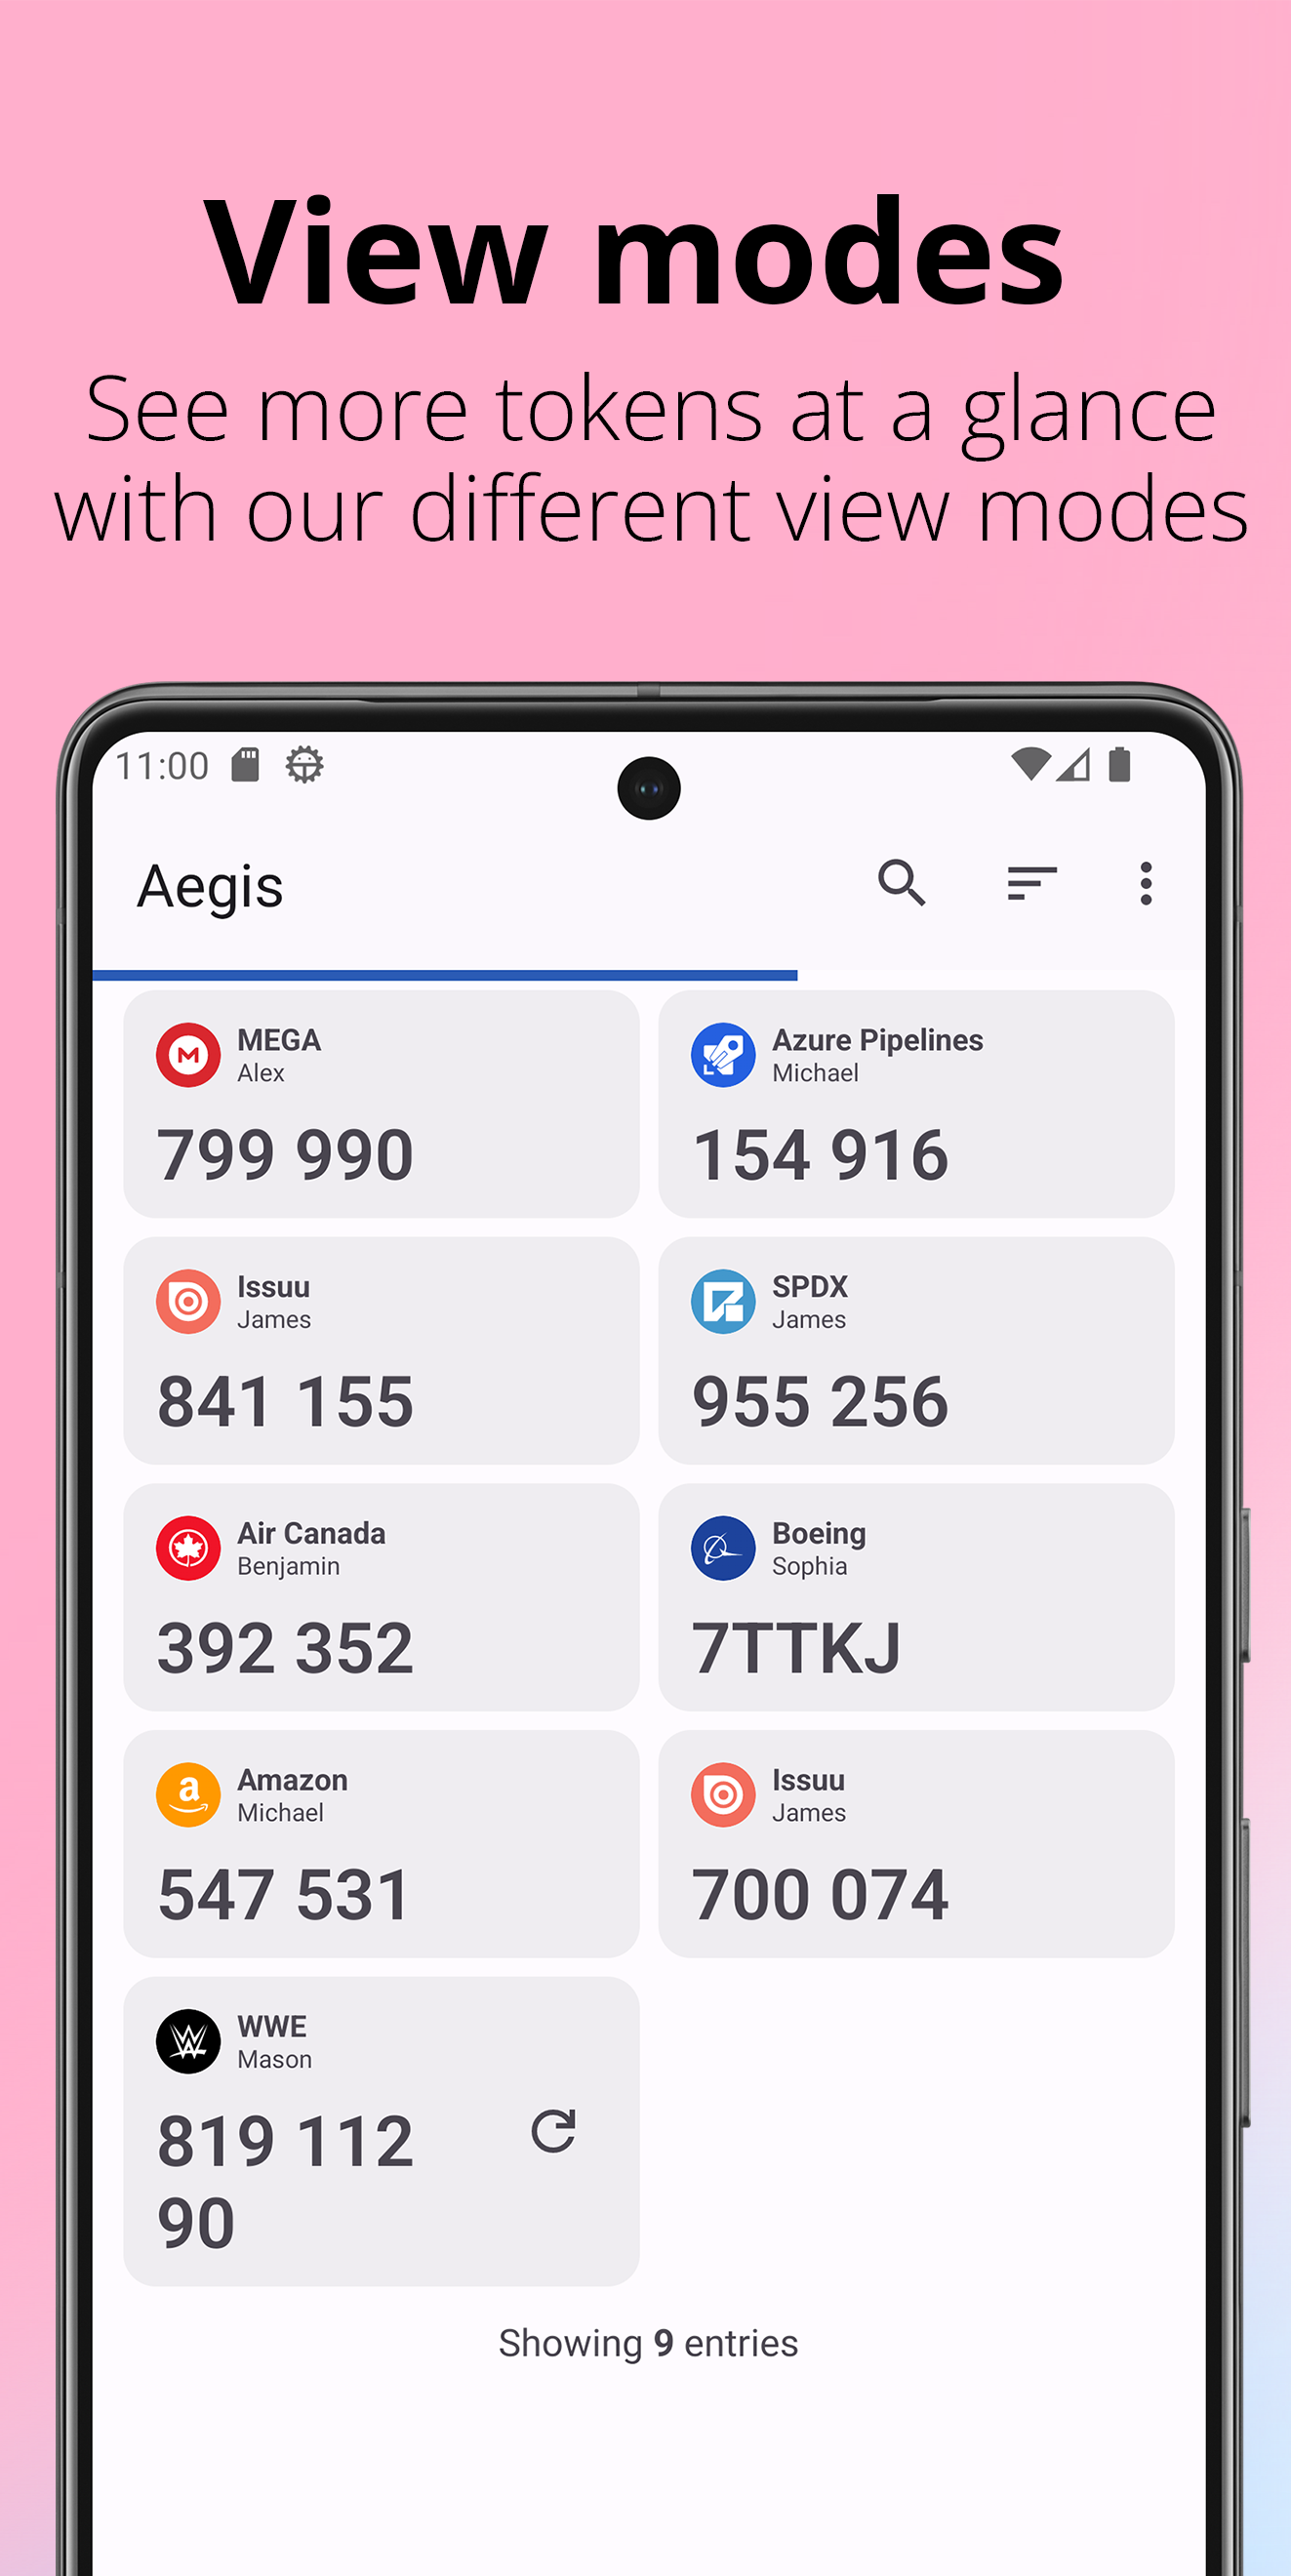
我现在保险库里有四十多条验证码条目,纯列表视图翻起来很痛苦。Aegis 支持分组、自定义图标和三种视图模式(列表、瓷砖、暗色瓷砖),我给云服务、开发工具、邮箱分别建组,再配上 Delta Icons 或 Simple Icons 图标包,每条一眼就能认出属于哪个服务。瓷砖视图下甚至能直接扫到出码位置,不用先展开条目。
实操细节:最容易断链的两个环节
这套流程跑了大半年,有两个地方最容易出问题,我总结了固定的处理方式。
第一个是自动备份失效时你可能浑然不觉。Aegis 不会主动提醒备份成功或失败——它就是后台静默写文件。所以我把备份目录同时暴露给 Syncthing,而 Syncthing 有 Web 界面能看到最近同步状态。每周日我打开 Syncthing 看一眼"最后同步时间",如果超过 24 小时说明 Aegis 那边可能被系统杀掉了后台,重启应用即可。这个小检查只花 10 秒,但避免了"我以为一直在备份其实早就停了"的定时炸弹。
第二个是换手机时旧 APK 版本太低,导出的二维码新手机扫不出来。3.3 版之前的 Aegis 导出码对比度不够,新手机相机识别率差。遇到这种情况直接从文件导出走主线,或者用手动输入兜底——反正保险库文件本身是标准加密格式,版本差两三个小版本不影响解密。
效果与边界:它省了什么,又解决不了什么
跑了这套流程之后,我之前 Google Authenticator 和 Authy 时代的几个主要痛点确实消失了:换机不再需要跟 Google 或 Twilio 账号较劲;换验证器不会遇到"不支持导出"的死胡同;安全凭据不再绑定任何云账号生态。量化一下:少了两次手动重新绑定全部 2FA 的经历(每次耗时两小时以上),少了 N 次"验证码应用登不上导致服务登不上"的紧急情况。
但这套流程有一个实打实的边界——它没有 iOS 版。我的 iPad 上没法装 Aegis,所以如果哪天我需要在非 Android 设备上快速查看某个验证码,只能通过 Aegis 导出的加密文件在其他兼容验证器里临时导入。这不是 Aegis 的问题,是它从设计之初就只服务 Android 用户。另一个边界是"多设备实时同步"这个需求——Aegis 不提供,私有云同步是准实时的(取决于你的同步工具刷新频率),但不可能做到 Authy 那种一台输入其他台自动弹出的体验。对我这种每天手动打开 Aegis 出几次码的场景,准实时完全够用;但如果你需要多个人共用一套验证码体系,Aegis 这套本地加密模型就不适合了。
总的来说,Aegis 不是一个"什么都能做"的 2FA 管理器,它选择了"本地可控"这一条路,然后把这条路该做的事做扎实。我把它嵌进自己的安全工作流之后,最大的变化不是某个具体环节提速了多少,而是我终于不用再在"方便"和"可控"之间反复妥协——这套流程让我每天打开 Aegis 出码时,知道这些码只属于我手机本地的那个加密文件,而不是挂在某个我可能会忘掉密码的云端账号上。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。